Sie fragen sich, was ein WordPress-WAF (Web Application Firewall) ist? In diesem Artikel erfahren Sie, was WAFs sind, was sie blockieren und was ihnen entgeht – insbesondere auf Webserver-Ebene.
Viele WordPress-Hosting-Anbieter werben mit WAF-Schutz als integrierter Sicherheitsfunktion. Doch wie viel Schutz bietet ein WordPress-WAF tatsächlich? Diese Frage ist umso wichtiger geworden, da WordPress-Sicherheitslücken weiterhin zunehmen und Angreifer sie immer schneller ausnutzen.
In diesem Leitfaden erklären wir:
- Was ein WordPress-WAF ist.
- Was er erfolgreich blockiert.
- Wo seine Grenzen beginnen.
- Wie Hosting-Firewalls bei häufigen WordPress-Sicherheitslücken abschneiden.
- Wie Sie die Angriffsfläche mit Simply Static Studio entfernen.
Was ist ein WordPress-WAF?
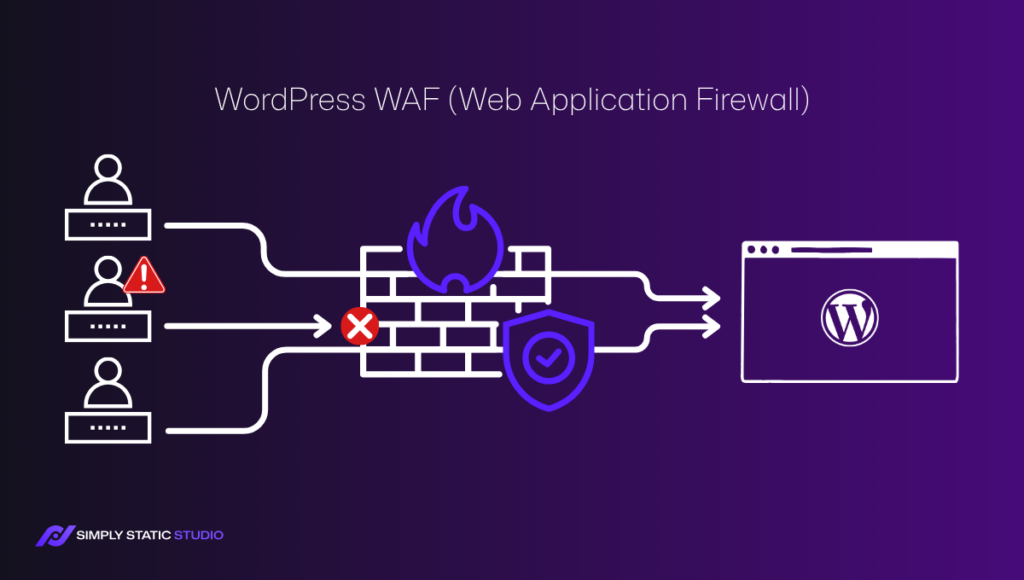
Ein WordPress-WAF ist eine Web Application Firewall, die den Datenverkehr zu Ihrer WordPress-Website überwacht, filtert und schädlichen Traffic stoppt. Diese Sicherheitsebene befindet sich zwischen Ihrer Website und dem eingehenden Internetverkehr und überwacht diesen. Wenn sie bösartige Aktivitäten erkennt, die auf Ihre Website zugreifen wollen, blockiert sie diese, bevor sie den eigentlichen Webserver erreichen.
Diese proaktive Filterung des Datenverkehrs schützt Ihre WordPress-Website vor:
- Aktiv ausgenutzten Sicherheitslücken in Plugins, Themes und dem WordPress-Kern.
- Malware-Injektionen wie SQL-Injection und Cross-Site-Scripting (XSS).
- Hackern und Brute-Force-Anmeldeversuchen.
- Spam-Bots.
- Allen anderen bösartigen Anfragen, die auf Ihre Website abzielen.
Viele Firewall-Lösungen machen Ihre Website außerdem schneller oder verbessern ihre Leistung, indem sie bösartigen Datenverkehr effizient filtern und in einigen Fällen globales Caching oder CDNs nutzen.
So fügen Sie Ihrer Website einen WAF hinzu
Es gibt drei wesentliche Möglichkeiten, Ihre Website mit WordPress-WAF-Schutz auszustatten:
- Durch die Installation pluginbasierter WordPress-WAFs. Sie können direkt ein Sicherheits-Plugin wie Wordfence, Jetpack oder Sucuri installieren. Diese Firewall läuft, während WordPress auf Ihrem Server geladen wird. Auf diese Weise filtert sie Angriffe heraus, bevor Plugins und Themes möglicherweise verwundbaren Code ausführen können.
- Auf DNS-Ebene mithilfe cloudbasierter WAFs. Diese Firewalls leiten den gesamten Datenverkehr Ihrer Website über ihre eigenen Cloud-Server. So können sie schädlichen Traffic herausfiltern, sodass Ihr eigentlicher Webserver nur guten Traffic empfängt. Cloudflare ist eines der am weitesten verbreiteten Beispiele.
- Über Ihren WordPress-Hosting-Anbieter. Viele Hosting-Anbieter werben ebenfalls mit einer kommerziellen Web Application Firewall, die häufig mit DNS-Verwaltung, DDoS-Schutz und CDN-Diensten gebündelt ist. Die Firewall und die Host-Server sollten einen gewissen Schutz für Ihre Website-Dateien bieten.
Sehen wir uns als Nächstes an, was diese Firewalls erfolgreich blockieren können.
Was blockiert ein WordPress-WAF tatsächlich?
Im Allgemeinen verfügen WAFs über einen verwalteten Regelsatz, der häufige Angriffstypen blockieren kann. Diese Regeln überwachen den Datenverkehr Ihrer Website und suchen nach Mustern, die mit bekannten Bedrohungen verbunden sind. Entspricht eine Anfrage einem dieser Muster, wird sie sofort blockiert.
Hier sind die häufigsten Bedrohungsarten, vor denen sie Sie schützen:
- SQL-Code-Injection, die darauf abzielt, Ihr Datenbanksystem zu kompromittieren.
- Cross-Site-Scripting, bei dem ein Hacker versucht, die Browser-Sitzung eines Benutzers oder Administrators zu übernehmen und anschließend Aktionen als dieser Benutzer auszuführen.
- Angriffe durch das Hochladen beliebiger Dateien, bei denen eine schädliche PHP-Datei auf die Website hochgeladen wird. Sobald sie vollständig ausgeführt wurde, kann ein Angreifer sofort die vollständige Kontrolle über Ihre Hosting-Umgebung erlangen.
- Bösartige Anfragen, die den Webserver dazu bringen, Dateien mit Zugangsdaten und anderen sensiblen Informationen auszuliefern. Dies wird als Directory Traversal bezeichnet.
- Brute-Force-Angriffe, bei denen pro Sekunde Tausende von Passwortkombinationen ausprobiert werden, um in Ihr Admin-Dashboard einzudringen.
- DDoS-Angriffe, also Distributed Denial of Service. Bei dieser Art von Bedrohung wird versucht, Ihre Website durch massive Wellen gefälschten Traffics zum Absturz zu bringen.
- Bekannter Bot-Traffic und bösartige IP-Adressen, die in der Vergangenheit andere Websites im Internet angegriffen haben.
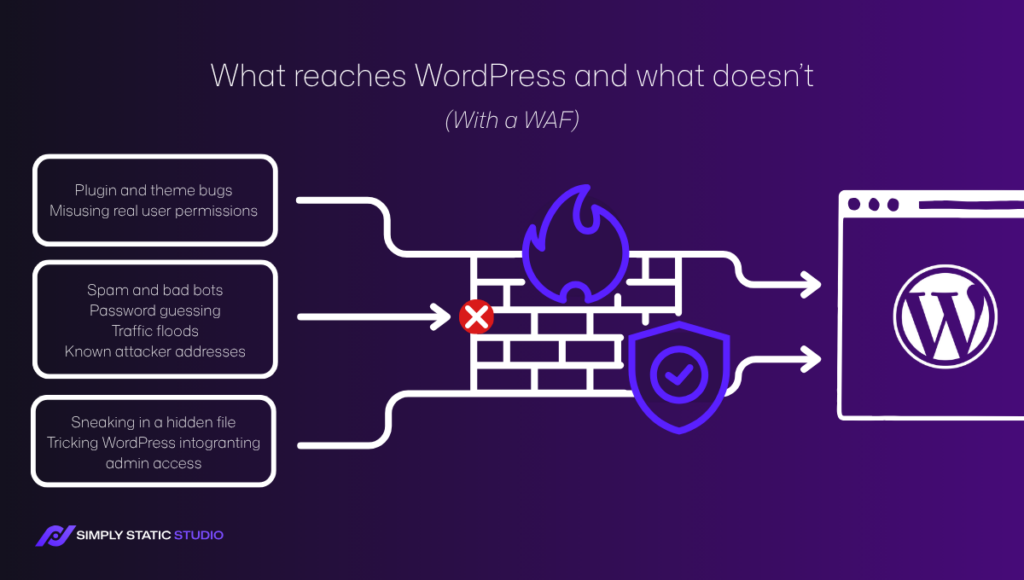
Diese Angriffe folgen bestimmten Mustern, die Firewall-Regeln erkennen können, und sollten daher relativ einfach zu blockieren sein. Tatsächlich können die effektivsten Web Application Firewalls Ihnen Sicherheit geben, indem sie Ihre Website rund um die Uhr überwachen – bei sehr geringem Aufwand für Ihr Team.
Die Forschung zeigt jedoch das Gegenteil
Viele Hosting-Anbieter werben zwar damit, dass ihre Firewalls Ihre Website und Dateien schützen können, doch Untersuchungen zeigen, dass dies nicht immer der Fall ist. Die meisten Webhoster können nur eine geringe Anzahl WordPress-spezifischer Sicherheitslücken blockieren.
Eine Studie von Patchstack ergab, dass Hosting-Schutzmaßnahmen nur etwa 12 % der Exploits von WordPress-Sicherheitslücken blockieren. Das bedeutet, dass ungefähr 88 % der Angriffe weiterhin durchkamen.
Als Website-Betreiber stellen Sie möglicherweise fest, dass dies genau das Gegenteil von dem ist, was Sie von einem Hoster erwarten. Schließlich hat er es Ihnen versprochen. Wenn Sie sich allein auf eine Hosting-Firewall verlassen, sind Sie möglicherweise vor einigen häufigen Angriffen geschützt. Doch das reicht nicht aus, um umfassenden Schutz vor vielen WordPress-spezifischen Sicherheitslücken zu bieten.
Was eine WordPress-WAF auf Hosting-Ebene nicht erkennt
Die Firewall eines Hosters ist normalerweise auf die Netzwerk- und Serverebene beschränkt. Sie prüft hauptsächlich den eingehenden Traffic, bevor er Ihre WordPress-Website erreicht, befasst sich jedoch nicht mit der Anwendungsebene (also Ihrer WordPress-Installation).
Diese Art von WAF kann häufige Angriffsmuster wie Bot-Traffic, einfache Injection-Angriffe und bekannte bösartige IPs erkennen und blockieren. Das funktioniert gut, wenn ein Angriff klare und erkennbare Muster aufweist.
Wenn ein Angriff jedoch WordPress selbst, aktive Plugins und Themes ins Visier nimmt, schlüpfen die meisten Angriffe trotzdem durch, selbst wenn die Firewall aktiv ist. Sehen wir uns die Ergebnisse von Patchstack genauer an.
Was die Daten aussagen
Das haben Patchstack herausgefunden:
- Sie testeten 19 verschiedene Hoster anhand von 30 realen WordPress-Sicherheitslücken.
- Einige dieser Anbieter verfügten über eine interne Firewall. Andere verwendeten Open-Source-Technologien wie ModSecurity, und einige wenige setzten cloudbasierte WAFs ein (z. B. Cloudflare).
- Im Durchschnitt blockierten die Hoster nur 26 % der Angriffe. Ungefähr 74 % der Angriffe waren weiterhin erfolgreich.
- 2 der 5 Hoster und ihre Lösungen konnten auf Netzwerk- und Serverebene keine einzige Sicherheitslücke blockieren.
- Das Hochladen beliebiger Dateien wurde in 60 % der Fälle blockiert.
- Angriffe zur Rechteausweitung wurden nur in 12 % der Fälle blockiert.
- Die große Mehrheit der erfolgreichen Blockierungen betraf nicht WordPress-spezifische Sicherheitslücken.
- 64 % der Hosting-Unternehmen nennen WordPress-Sicherheitslücken als ihre größte Sicherheitsherausforderung.
Was daraus hervorgeht
Diese Ergebnisse lassen nur zwei wichtige Schlussfolgerungen zu:
- Erstens sind herkömmliche Hosting-Firewalls beim Schutz einer WordPress-Website nicht so effektiv, wie sie beworben werden. Beim Abwehren allgemeiner Webangriffe sind sie möglicherweise etwas besser, haben aber größere Schwierigkeiten mit WordPress-spezifischen Problemen.
- Zweitens sind sich die Hosting-Anbieter des Problems bewusst, was eine gute Nachricht ist. Sie ignorieren die Probleme nicht per se. Es ist jedoch allgemein bekannt, dass Hoster sich stärker auf die Absicherung ihrer Server konzentrieren als auf das Beheben neu entdeckter Sicherheitslücken, sobald diese auftreten.
Warum haben Hosting-Firewalls Schwierigkeiten mit WordPress-spezifischen Sicherheitslücken?
Es gibt einige wahrscheinliche Gründe, die diese Schwierigkeiten erklären könnten.
- Hosts aktivieren nicht die vollständigen Funktionen ihrer Firewall-Lösungen. Die großen Unterschiede beim Schutzniveau zwischen Hosts, selbst wenn sie ähnliche Firewall-Technologien einsetzen, deuten darauf hin, dass dies der Fall sein könnte. Deshalb ist unklar, wovor ihr WAF schützen kann und wovor nicht.
- Außerdem ist es sehr wahrscheinlich, dass Hosts mit weniger aggressiven Firewall-Einstellungen konfiguriert sind. Das schränkt nicht nur die Funktionen von Firewalls ein. Strengere Regeln können eine große Anzahl an Fehlalarmen erzeugen, die wiederum den normalen Betrieb ihrer Dienste beeinträchtigen.
- Ein technischerer Grund ist, dass sich Hosts stärker auf den Schutz des Webservers konzentrieren, auf dem Ihre Dateien gespeichert sind. Da die Firewall außerhalb Ihrer WordPress-Installation sitzt, kann sie Ihr tatsächliches WordPress-Benutzerkonto nicht erkennen. Sie kann auch nicht prüfen, ob ein Besucher die erforderlichen Berechtigungen hat, um Ihre Website-Einstellungen zu ändern.
Diese eingeschränkte Sicht erschwert den Schutz vor WordPress-spezifischen Bedrohungen. Deshalb werden die am häufigsten ausgenutzten Schwachstellen, etwa fehlerhafte Zugriffskontrollen, weiterhin leicht ausgenutzt. Auch die meisten der 91 % der Schwachstellen in WordPress-Plugins werden durchgelassen. Für die Hosts sehen selbst diese älteren Schwachstellen weiterhin wie normaler Datenverkehr aus.
Das Geschwindigkeitsproblem
Auch die Website-Sicherheit muss ständig und ohne Verzögerung aktualisiert werden. Schwachstellen werden laufend entdeckt, und sowohl Plugin-Entwickler als auch WordPress-WAF-Anbieter müssen schnell reagieren.
Traditionell wird angenommen, dass Website-Betreiber Zeit haben, Korrekturen zu prüfen, einzuspielen und zu aktualisieren. Doch das ist zunehmend nicht mehr der Fall. Kriminelle nutzen mittlerweile die kurze Zeitspanne zwischen der Veröffentlichung einer Schwachstelle und dem Zeitpunkt, an dem Websites sie tatsächlich schließen.
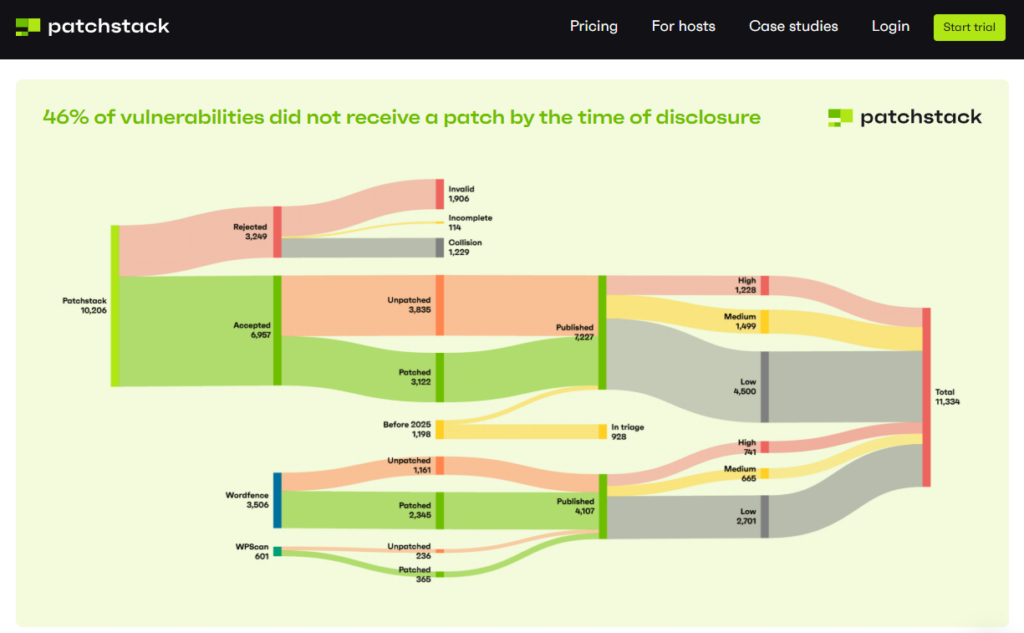
Aus demselben State of WordPress security-Bericht:
- Patchstack erklärt, dass die am häufigsten ausgenutzten Schwachstellen innerhalb von etwa 5 Stunden nach ihrer Veröffentlichung ins Visier genommen werden.
- Außerdem stellte das Unternehmen fest, dass für 46 % der WordPress-Sicherheitslücken zum Zeitpunkt ihrer öffentlichen Bekanntgabe kein Patch verfügbar war.
Wenn das Zeitfenster zwischen der Entdeckung und einem Angriff so kurz ist, können sich Website-Betreiber nicht allein auf Plugin-Updates als Sicherheitsmaßnahme verlassen. Sobald Sie sich anmelden und auf „Aktualisieren“ klicken, könnte Ihre Website bereits kompromittiert sein.
Das Konfigurationsproblem
Im Kern funktionieren alle WAF-Lösungen ähnlich. Webhoster konfigurieren diese Firewall-Einstellungen jedoch unterschiedlich. Deshalb kann ein und dieselbe kommerzielle WAF-Lösung bei einem Host gut funktionieren, bei einem anderen aber schlechte Ergebnisse liefern.
„Der größte Schock war die Lücke zwischen der Darstellung der Sicherheit durch die Unternehmen und ihrer tatsächlichen Leistung in der Praxis.
Wenn man jedoch darüber nachdenkt, ist das verständlich, denn Hosting-Anbieter verlassen sich auf Sicherheits-Stacks, die starken Schutz versprechen, während selbst die beliebtesten Lösungen keine vollständige Abdeckung bieten.“
– Konrad Keck, Mitbegründer von webhosting.today
Die Sorge eines Hosts um Sicherheit beschränkt sich offenbar darauf, wie stark sie sich auf seine Margen oder Marke auswirkt, nicht darauf, wie stark sie Ihre Website betrifft. Die eigentliche Frage, die Website-Betreiber ihren Hosts stellen sollten, lautet daher, wie sie mit konkreten Bedrohungen für ihre Website umgehen. Das bestimmt in der Praxis, wie viel Schutz Ihre WordPress-Website tatsächlich erhält.
Ein guter Ausgangspunkt ist beispielsweise, die Dokumentation des Hosts zum Firewall-Schutz zu prüfen. Welche Art von WAF-Schutz wird angeboten? Achten Sie darauf, welche Arten von WordPress-Bedrohungen blockiert werden, wie häufig die Regeln aktualisiert werden und ob ausdrücklich auf den Schutz vor Schwachstellen in Plugins und Themes hingewiesen wird.
Wenn diese Informationen fehlen oder sehr allgemein gehalten sind, bedeutet das normalerweise, dass es sich bei der Firewall um eine einfache Standardkonfiguration und nicht um ein vollständig verwaltetes WordPress-Sicherheitssystem handelt.
Sollten Sie weiterhin einen WordPress-WAF verwenden?
Jede WordPress-Website benötigt eine Firewall, nicht nur zum Schutz vor häufigen Sicherheitsbedrohungen. Eine besonders effektive Web Application Firewall:
- Kann Ihnen helfen, den neuen Methoden voraus zu sein, die Hacker ständig entwickeln, um Websites anzugreifen.
- Überwacht Ihre Website rund um die Uhr, auch wenn Sie sie gerade nicht aktiv verwalten.
- Verringert das Risiko, dass sich ein kleines Sicherheitsproblem zu einem ernsthaften Problem entwickelt. Die Wiederherstellung nach einem Angriff ist sehr teuer.
- Fügt eine zusätzliche Schutzschicht hinzu, wenn Schwachstellen entdeckt werden, bevor Entwickler eine Fehlerbehebung veröffentlichen. Dies wird häufig als virtuelles Patching bezeichnet.
Obwohl ein WAF ein hochspezialisiertes Sicherheitstool ist, kann er nicht die einzige sicherheitsbezogene Investition Ihres Unternehmens sein. In der heutigen Bedrohungslandschaft ist eine einzige Schutzschicht niemals ausreichend.
Die Wahl des richtigen WordPress-WAF-Typs
Zusätzlich zu Ihrem WordPress-Hosting können Sie also Folgendes hinzufügen:
- Plugin-basierte WAFs wie Wordfence. Sie werden direkt in Ihrer WordPress-Installation installiert. Außerdem bieten sie zusätzliche Sicherheitsfunktionen wie Login-Authentifizierung, Malware-Scans und Benachrichtigungen.
- Lösungen auf DNS-Ebene wie Cloudflare. Das ist ideal, wenn Sie den Arbeitsaufwand für Ihren WordPress-Hosting-Anbieter reduzieren möchten. Oder wenn Sie neue Bedrohungen schnell erkennen müssen, indem Sie zahlreiche Websites überwachen.
Ein Hosting-Anbieter kann Ihre Website-Dateien speichern und schützen. Der von ihm angebotene Firewall-Schutz schützt Sie jedoch nicht so vor WordPress-spezifischen Schwachstellen, wie er sollte. Bestenfalls bietet er nur teilweisen Schutz, insbesondere bei Shared Hosting.
Im Allgemeinen profitieren viele Website-Betreiber davon, diese Schutzmaßnahmen zu kombinieren. Sie nutzen einen Hosting-Anbieter, um den Server zu schützen. Eine cloudbasierte Lösung überprüft den Datenverkehr, bevor er Ihre Website erreicht, während eine pluginbasierte WordPress-WAF für Transparenz innerhalb von WordPress selbst sorgt.
Die Alternative: Die Angriffsfläche vollständig entfernen
WordPress-Websites verfügen über mehrere Komponenten, die geschützt werden müssen. Dazu gehören die WordPress-Kernsoftware selbst, aktive Plugins, Themes, die Login-Seite, PHP und eine Live-Datenbank.
Das Hinzufügen eines WAF-Schutzes soll schädlichen Datenverkehr stoppen, der auf Komponenten auf verschiedenen Ebenen abzielt, und zwar:
- Auf dem Hosting-Server.
- Durch Filterung in der Cloud.
- Oder direkt in WordPress mithilfe von Plugins.
Selbst wenn all das eingerichtet ist, werden zusätzliche Sicherheitsmaßnahmen weiterhin benötigt, um einen umfassenden Schutz zu gewährleisten. Der Hauptgrund ist einfach, dass Ihre WordPress-Anwendung von Natur aus dynamisch ist. Sie generiert und liefert Ihre Website aktiv in Echtzeit aus, wodurch viele der oben genannten Komponenten dem Internet ausgesetzt sind.
Hacker greifen diese exponierten Bereiche häufig an, um Zugriff auf eine Website zu erhalten. Und da mehrere bewegliche Teile beteiligt sind, ist weiterhin zusätzlicher Aufwand erforderlich, um Ihre Website zu schützen. Eine WAF reicht niemals aus.
Wenn der Schutz Ihrer dynamischen WordPress-Umgebung zu viel Arbeit bedeutet, können Sie die Angriffsfläche selbst reduzieren, indem Sie den Großteil dessen entfernen, was WordPress dynamisch macht. Hier kommt statisches WordPress ins Spiel.
Wie statisches WordPress Sie schützt
Der Betrieb von WordPress in einer statischen Umgebung schützt Ihre WordPress-Website auf vier wesentliche Arten:
- Die Bereitstellung Ihrer Website wird geändert, indem Ihre WordPress-Seiten in statische HTML-Dateien umgewandelt werden.
- Alle aktiven WordPress-Komponenten, die dem Web ausgesetzt sind, werden entfernt. Das bedeutet, dass im Frontend keine Live-Datenbank, keine aktiven Plugins und keine Login-Seite ausgeführt werden.
- Ihre Live-Website wird von WordPress selbst getrennt, sodass Besucher und Angreifer nicht mit dem WordPress-Adminbereich oder der Datenbank interagieren können.
- Ihr WordPress-Backend wird hinter dem statischen WordPress-Host verwaltet und geschützt.
Wenn Sie Ihre WordPress-Website statisch machen, verlagert sich das Risiko im Grunde von einer ständig laufenden Live-Anwendung hin zu einfachen Dateien, die wesentlich schwerer auszunutzen sind. Keine Bedrohungen wie fehlerhafte Zugriffskontrollen, Rechteausweitung, PHP-Objektinjektion und die meisten Schwachstellenklassen, die WAFs nicht blockieren können, müssen mehr verwaltet werden.
Sie wirken sich auf eine statische Website nicht aus, da es nichts auszunutzen gibt. Sie benötigen lediglich eine Plattform wie Simply Static Studio.
Wie Simply Static Studio hilft
Simply Static Studio ermöglicht es Ihnen, Ihre WordPress-Website einfach in einer sicheren, statischen Umgebung zu betreiben, ohne Ihre Arbeitsweise zu verändern. Ihre bestehende Website wird automatisch in statische Dateien umgewandelt, während Design und Inhalte erhalten bleiben.
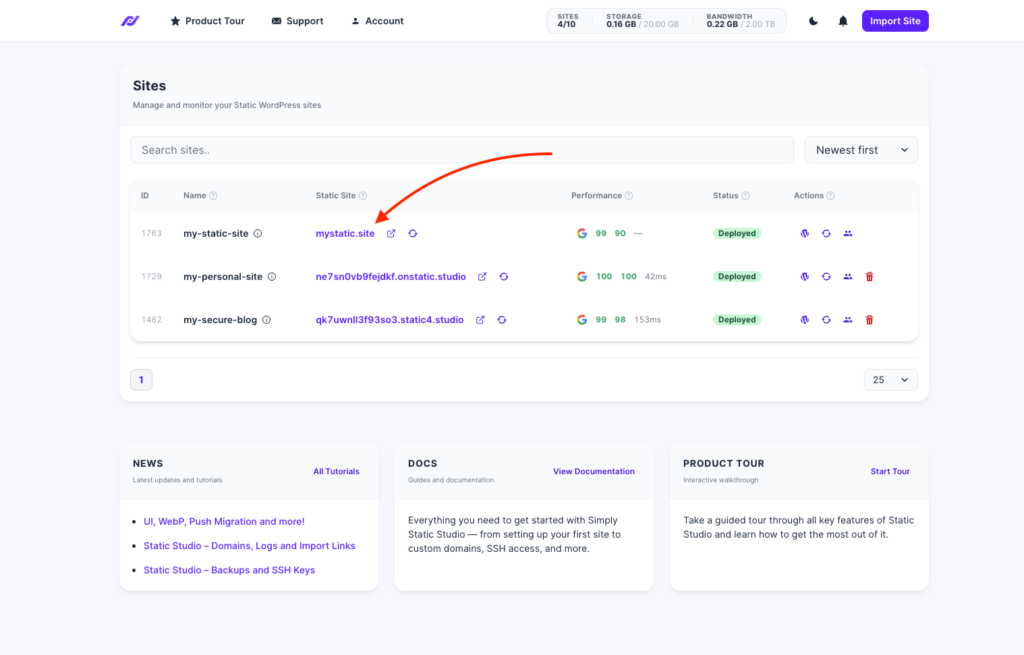
Nach der Umwandlung stellt es Ihre Website über einen leistungsstarken statischen Host mit globaler Erreichbarkeit im Web bereit. Sie müssen lediglich eine benutzerdefinierte Domain verbinden, damit Ihre statische Website live geht.
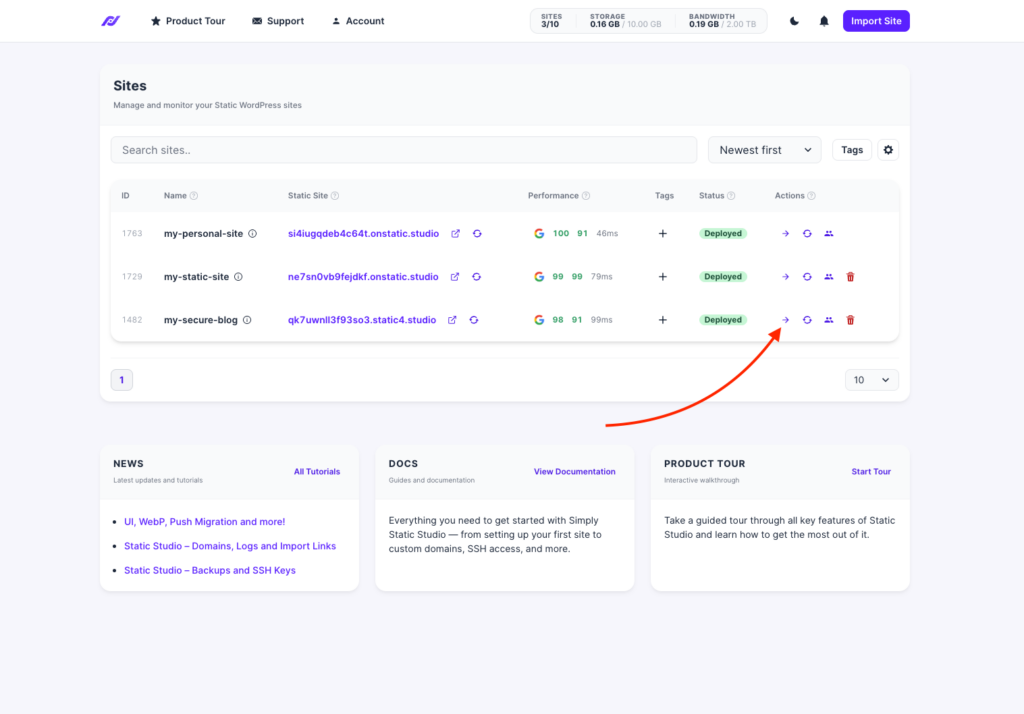
Mit Simply Static Studio:
- Sie können Inhalte weiterhin wie gewohnt in WordPress verwalten, während Ihre Live-Website statisch und sicher bleibt.
- Ihr WordPress-Dashboard ist privat; nur Sie und die von Ihnen eingeladenen Teammitglieder haben Zugriff.
- Diese zusätzlichen Plugins für Caching, Performance, Minifizierung, Bildoptimierung und Sicherheit benötigen Sie wahrscheinlich nicht mehr.
- Der Wartungsaufwand sinkt nahezu auf null. Keine Plugin-Updates mehr und kein ständiger Kampf gegen WordPress-Angriffe.
- Sie erhalten eine Website, die deutlich schneller, sicherer, stabiler und von Natur aus äußerst zuverlässig ist.
Noch wichtiger ist: Da WordPress und alle zugehörigen Komponenten im Backend verbleiben, gibt es im Grunde keine Angriffsfläche, die ausgenutzt werden kann.
FAQs zu WordPress-WAFs
Verfügt WordPress über eine integrierte WAF?
Nein, WordPress selbst verfügt nicht über eine integrierte Web Application Firewall. WordPress ist ein Content-Management-System, aber kein Sicherheitstool. Wenn Sie eine Web Application Firewall hinzufügen möchten, können Sie einige Sicherheits-Plugins installieren. Im WordPress-Core gibt es jedoch keine WAF-Funktionen. Der meiste WAF-Schutz wird von Ihrem Hosting-Anbieter oder Sicherheitsdiensten von Drittanbietern bereitgestellt.
Wie kann ich eine WAF für meine WordPress-Website einrichten?
Es gibt einige gängige Möglichkeiten, eine WAF in WordPress einzurichten. Am einfachsten geht das über Ihren WordPress-Hosting-Anbieter, sofern dieser Firewall-Schutz in Ihrem Tarif anbietet. Sie können auch einen cloudbasierten Dienst wie Cloudflare verwenden oder ein Sicherheits-Plugin wie Wordfence oder Sucuri in WordPress installieren. Viele Website-Betreiber kombinieren mehrere Schutzebenen, um die Sicherheit zu erhöhen.
Das Fazit zu WordPress-WAFs
Das Hinzufügen einer WordPress-WAF ist eine nützliche Schutzebene, insbesondere um häufige Angriffe zu blockieren und die Bedrohung durch alltägliche Risiken für Ihre WordPress-Website zu reduzieren. Die Daten zeigen jedoch, dass sie allein nicht ausreichen – insbesondere im Hinblick auf WordPress-spezifische Schwachstellen, die sich ständig weiterentwickeln.
In den meisten Fällen implementieren Sie den WAF-Schutz über Ihren Hosting-Anbieter, einen cloudbasierten Dienst, Sicherheits-Plugins oder eine Kombination aus allen drei Optionen. Selbst dann benötigen Sie weiterhin Updates, Backups, eine kontinuierliche Überwachung und weitere Sicherheitsmaßnahmen, um geschützt zu bleiben.
Es gibt eine weitere, effektivere Option, die die Angriffsflächen entfernt, die Sie in WordPress ständig schützen müssen. Wir empfehlen Simply Static Studio als beste Lösung, um Ihre Website vollständig zu schützen. Es handelt sich um eine All-in-One-Plattform, mit der Sie WordPress weiterhin nutzen und Ihre Website gleichzeitig als statische Datei ausliefern können.
Es handelt sich außerdem um eine verwaltete WordPress-Plattform, sodass Sie keine technischen Einstellungen konfigurieren müssen.
Inhaltsverzeichnis