Sie suchen nach Best Practices für Websicherheit, mit denen Sie Ihre Website effektiv schützen können? Wir haben die passenden Informationen für Sie.
In diesem Leitfaden haben wir die wichtigsten Best Practices für Websicherheit zusammengestellt, mit denen Sie Ihre Website, Ihre Besucher und Ihr Unternehmen vor verschiedenen Cyberbedrohungen schützen können.
Sie decken alle Bereiche Ihrer Website ab, die geschützt werden müssen, darunter:
- Anmeldeseiten.
- Benutzerkonten.
- Die Software und Erweiterungen Ihrer Website.
- Sicheres Hosting.
- und mehr.
Die meisten dieser Maßnahmen sollen Bedrohungen verhindern, die dadurch entstehen, dass hinter Ihrer Website eine Datenbank und dynamischer Code ausgeführt werden. Wenn Sie darauf lieber vollständig verzichten möchten, gibt es eine weitere Möglichkeit. Mit Simply Static Studio können Sie Ihre Website in eine sichere Website umwandeln, ohne viele der Tipps in diesem Leitfaden zu benötigen. Im weiteren Verlauf dieses Beitrags sprechen wir ausführlicher darüber.
Best Practice für Websicherheit 1: Sichern Sie Ihre Anmeldungen und den Website-Zugriff
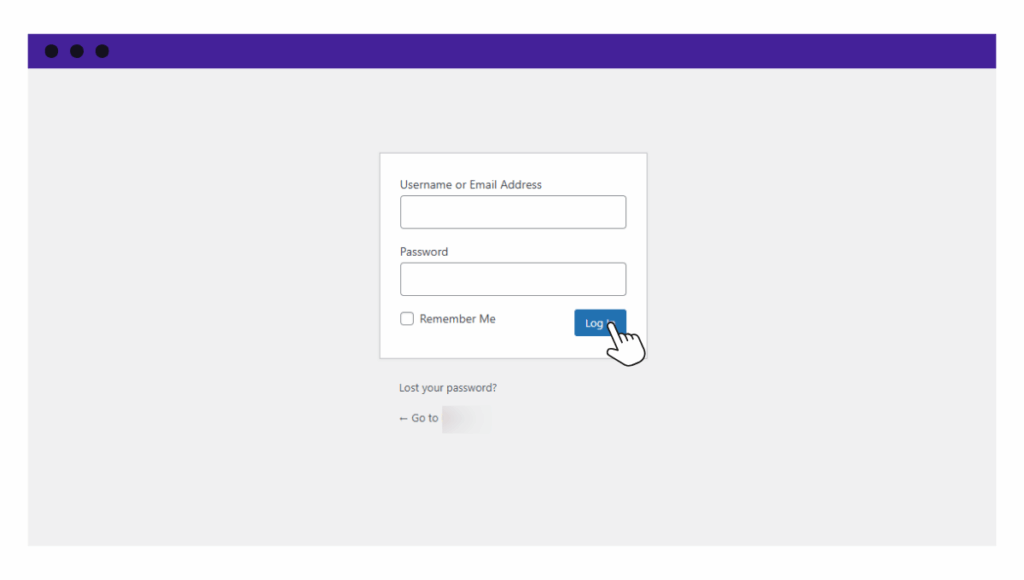
Bei unserer ersten Best Practice für Websicherheit sollten Sie sicherstellen, dass sich basierend auf den jeweiligen „Rollen“ nur die richtigen Personen auf Ihrer Website anmelden können.
Wenn Sie beispielsweise ein kleines Team haben, das Sie bei der Verwaltung Ihrer Website unterstützt, können Sie für jede Person ein eigenes Konto erstellen, anstatt einen gemeinsamen Zugang zu verwenden. Weisen Sie diesen Konten anschließend eine rollenbasierte Zugriffskontrolle zu, die sich danach richtet, welche Aufgaben die einzelnen Teammitglieder tatsächlich übernehmen.
Dies entspricht dem, was Sicherheitsexperten als Prinzip der geringsten Privilegien bezeichnen. Geben Sie jeder Person nur den Zugriff, den sie für ihre Rolle benötigt – und keinen darüber hinaus.
So können Sie kontrollieren, wer sich auf Ihrer Website anmelden darf und was diese Personen tun können. Außerdem verhindern Sie, dass die falschen Personen auf Ihre Website zugreifen, vertrauliche Informationen stehlen oder unzulässige Änderungen vornehmen.
Möglichkeiten, Ihre Anmeldungen und Zugriffe zu sichern
Neben der Festlegung der richtigen Berechtigungen gibt es weitere Möglichkeiten, Ihre Anmeldungen und Zugriffe zu stärken:
- Verwenden Sie starke, einzigartige Passwörter. Sie können jedes Teammitglied dazu ermutigen, komplexe Passwörter für die eigenen Konten zu erstellen. Passwörter sollten niemals auf verschiedenen Websites wiederverwendet werden.
- Sichern Sie verbundene Konten. Verwenden Sie außerdem starke Passwörter für Ihr Webhosting-Konto, CMS, E-Mail-Konto, Ihre Domain-Registrierungsstelle, Ihren DNS-Anbieter und andere verbundene Dienste.
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA) für alle Konten. Selbst wenn jemand Ihr Passwort stiehlt, kann diese Person auf diese Weise ohne den zweiten Verifizierungsschritt – etwa einen an Ihr Smartphone gesendeten Code – nicht auf Ihre Website zugreifen.
- Beschränken Sie die Anzahl der Anmeldeversuche. Sie können Benutzer oder IP-Adressen nach 3 oder 5 fehlgeschlagenen Anmeldeversuchen blockieren. Dies wird auch als Rate Limiting bezeichnet, und die meisten Sicherheits-Plugins ermöglichen die Einrichtung mit wenigen Klicks.
- Legen Sie Sitzungs-Timeouts fest. Eine gute Sitzungsverwaltung meldet Benutzer nach einer bestimmten Inaktivitätsdauer automatisch ab. So bleibt ein unbeaufsichtigtes, angemeldetes Gerät nicht für jede vorbeigehende Person zugänglich.
- Bereinigen Sie Benutzerkonten. Überprüfen Sie Ihre Benutzerkonten und löschen Sie Konten ehemaliger Mitarbeiter oder Auftragnehmer, die keinen Zugriff mehr benötigen.
Denken Sie daran, einen Passwortmanager wie 1Password oder Bitwarden zu verwenden. Diese Tools erstellen und speichern starke Passwörter, sodass Sie sie nicht auswendig lernen müssen.
Best Practice für Websicherheit 2: Halten Sie alles auf dem neuesten Stand
Wenn Sie ein Content-Management-System wie WordPress verwenden, muss auf Ihrer Website die neueste Version ausgeführt werden. Dazu gehören auch Ihre Plugins, Themes und zusätzlichen Funktionen, die Sie verwenden.
Diese Tools erhalten regelmäßig Updates. Einige Updates fügen neue Funktionen hinzu oder verbessern die Leistung, ihre wichtigste Aufgabe besteht jedoch darin, Sicherheitspatches bereitzustellen, die bekannte Schwachstellen beheben. Wenn Softwareanbieter eine Sicherheitslücke in ihrem Code entdecken, veröffentlichen sie schnell ein Update, um sie zu beheben.
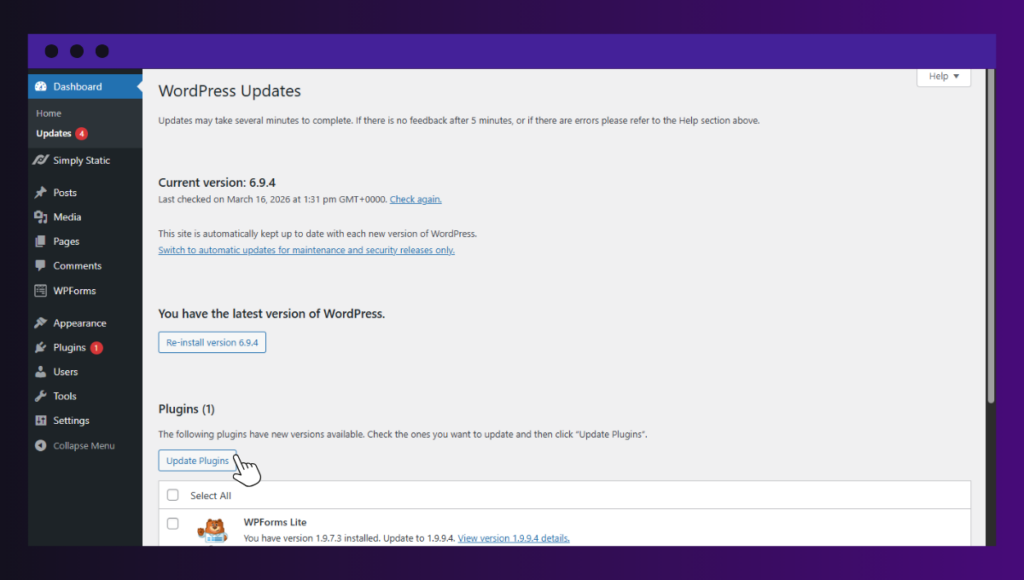
Wenn Sie diese Updates installieren, sobald sie verfügbar sind, schließen Sie diese Lücken, bevor ein Hacker sie nutzen kann, um in Ihre Website einzudringen. Tatsächlich werden 97 % aller WordPress-Schwachstellen in veralteter Software gefunden. Deshalb ist es äußerst wichtig, Ihre Software sofort zu aktualisieren.
Was Sie aktualisieren sollten
Hier sind die wichtigsten Bereiche Ihrer Website, die Sie stets aktuell halten sollten:
- Die Kernsoftware. Sie können sicherstellen, dass Ihr CMS (Content-Management-System) auf der neuesten Version läuft, indem Sie die offizielle Website aufrufen und es aktualisieren.
- Plugins und Erweiterungen. Außerdem müssen Sie sicherstellen, dass alle von Ihnen verwendeten Add-ons von Drittanbietern, etwa für Kontaktformulare, SEO oder E-Commerce, regelmäßig aktualisiert werden. Wenn ein Plugin in den vergangenen sechs Monaten kein Update erhalten hat, ist das ein Warnsignal. Entfernen Sie außerdem alle Plugins, die Sie nicht mehr verwenden.
- Themes. Sie sollten Ihr aktives Theme stets aktuell halten und nicht mehr benötigte Themes löschen.
- Serversoftware. Ihr Website-Builder läuft ebenfalls auf einem Webhosting-Server, der seine eigene Software verwendet, etwa PHP und Datenbanksysteme wie MySQL. Auch deren Aktualisierung trägt dazu bei, Ihre Website sicher zu halten. Glücklicherweise unterstützen die meisten Hoster Sie dabei, sodass Sie sich nicht darum kümmern müssen.
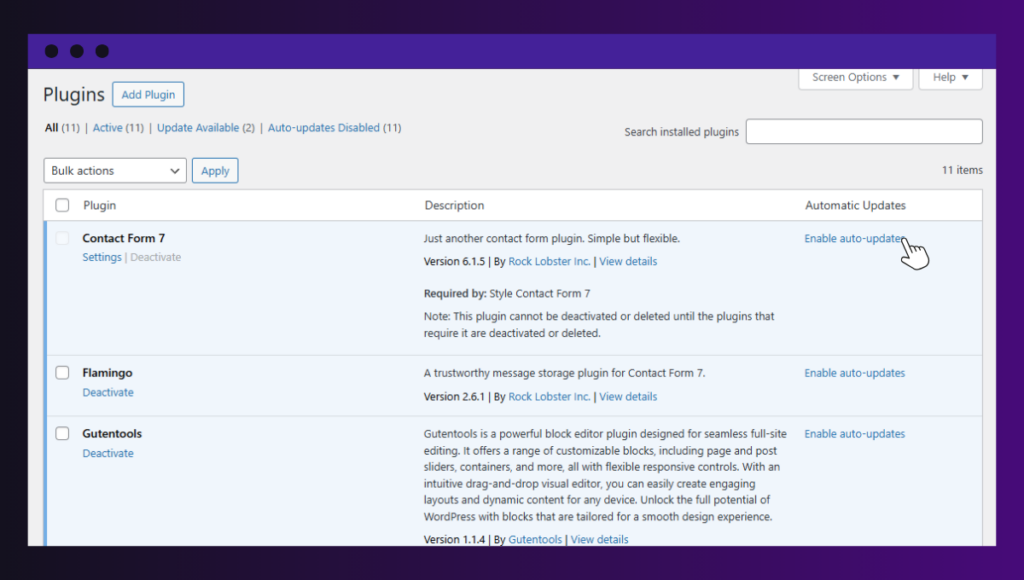
Profi-Tipp: CMSs wie WordPress ermöglichen es Ihnen, automatische Updates für die Kernsoftware, Plugins und Themes zu aktivieren, wann immer dies sinnvoll ist. So verpassen Sie keine wichtigen Sicherheitsupdates – insbesondere dann, wenn Sie sich nicht regelmäßig auf Ihrer Website anmelden.
Best Practice 3 für die Website-Sicherheit: Wählen Sie sicheres Hosting
Webhoster spielen eine wichtige Rolle beim Schutz Ihrer Website. Wie viel Sicherheit Sie erhalten, hängt jedoch maßgeblich von der Art des von Ihnen gebuchten Hosting-Tarifs ab.
Fast alle seriösen Hoster bieten standardmäßige Sicherheitsfunktionen wie kostenlose SSL-Zertifikate, DDoS-Schutz und automatische Backups. Wenn Sie für hochwertigeres Hosting bezahlen (oft Managed Hosting oder Cloud-Hosting), übernehmen die Hoster den Großteil der Arbeit für Sie und stellen zusätzliche Sicherheitsfunktionen zu Ihrem Schutz bereit.
Auf diese erweiterten Webhosting-Funktionen sollten Sie achten
Zu diesen erweiterten Sicherheitsfunktionen gehören:
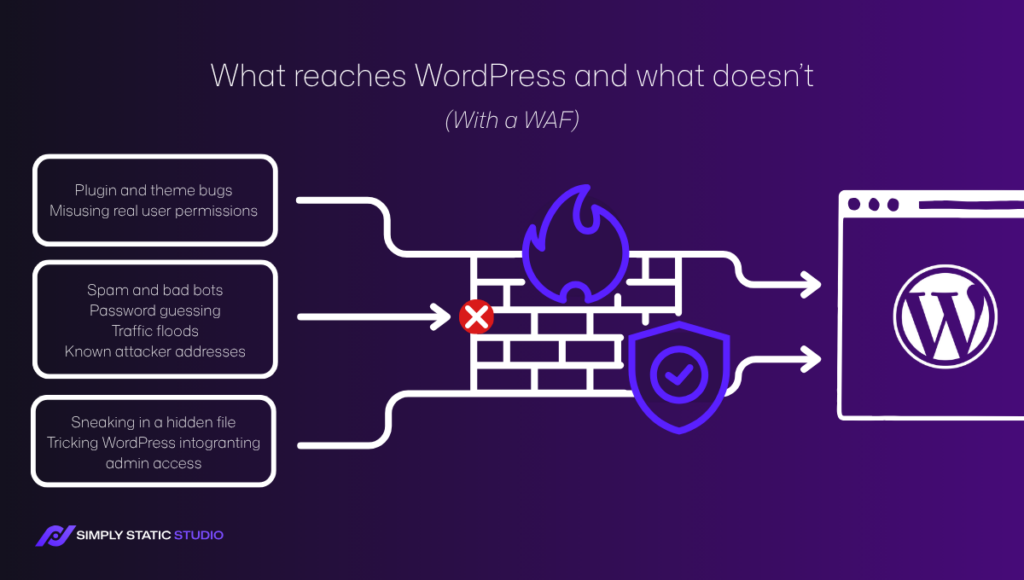
- Web Application Firewall (WAF). Sie filtert bösartigen Datenverkehr und blockiert viele bekannte Bedrohungen (z. B. DDoS-Angriffe), bevor sie Ihre Website erreichen.
- Malware-Scanning und -Entfernung. Wenn eine schädliche Datei gefunden wird, wird sie sofort entfernt, bevor sie Ihre Website infiziert.
- Schwachstellen-Scanning. Dabei wird Ihre Website auf bekannte Sicherheitslücken überprüft und Sie werden benachrichtigt, damit Sie diese beheben können, bevor sie ausgenutzt werden. Einige Unternehmen gehen mit Penetrationstests noch einen Schritt weiter. Dabei versucht eine Sicherheitsexpertin oder ein Sicherheitsexperte aktiv, in die Website einzudringen, um Lücken zu finden, die automatisierte Scans übersehen.
- Serverisolierung. Sie hält Ihre Website von anderen Websites auf demselben Server getrennt und verringert so das Risiko standortübergreifender Angriffe.
- Brute-Force-Schutz. Er schützt Sie vor Brute-Force-Angriffen und automatisierten Bots.
- Automatische Server-Patches. So läuft Ihre Website auf einer sicheren Grundlage.
Die Grenzen der Hosting-Sicherheit
Doch selbst dann reichen diese Funktionen nicht immer aus, um eine aktive WordPress-Website allein zu schützen. Herkömmliche Hosting-Abwehrmaßnahmen wie WAFs haben Schwierigkeiten, sich gegen viele WordPress-spezifische Schwachstellen zu behaupten. Sie müssen also weiterhin für zusätzliche Sicherheitstools bezahlen, nur um Ihre Website zu schützen.
Was wäre, wenn Sie eine aktive WordPress-Website überhaupt nicht schützen müssten? Genau hier kommt die Option des statischen WordPress-Hostings ins Spiel.
Eine alternative Hosting-Option: Simply Static Studio
Simply Static Studio bietet eine statische Hosting-Lösung für WordPress. Während andere Hosting-Anbieter darauf setzen, weitere Sicherheitsebenen zum Schutz Ihrer aktiven WordPress-Installation hinzuzufügen, entfernt diese Art des Hostings sie vollständig aus dem öffentlichen Internet. Dadurch ist vieles von dem, was herkömmliche Hoster schützen müssen – etwa die Anmeldeseite oder die Datenbank –, gar nicht vorhanden.
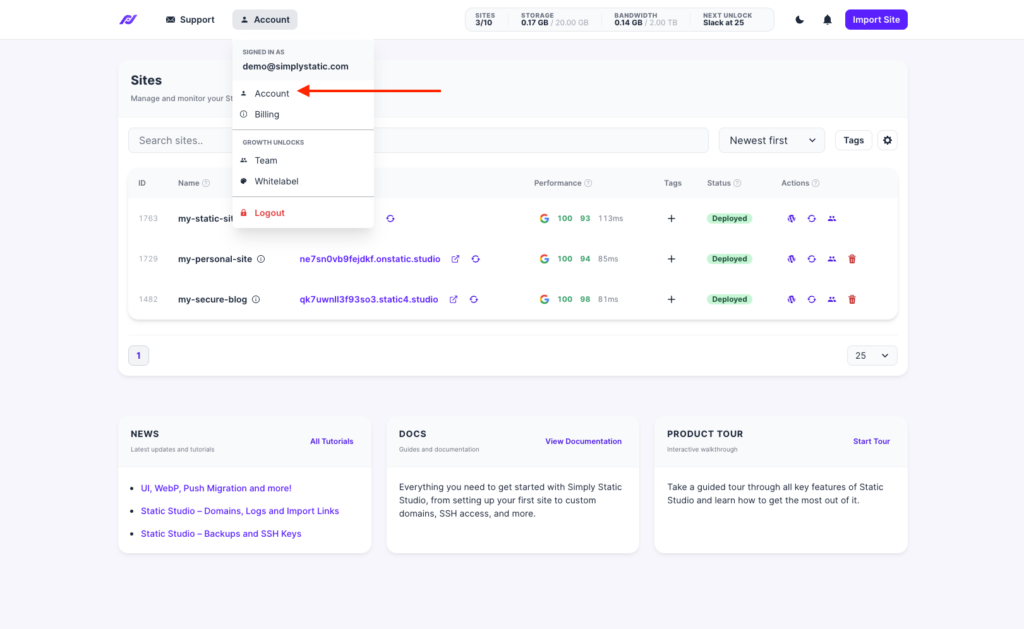
Sie können Inhalte weiterhin in einem privaten WordPress bearbeiten und verwalten. Ihre Besucher interagieren jedoch ausschließlich mit einer sicheren, statischen Version Ihrer WordPress-Website. Außerdem müssen Sie sich nicht länger mit verschiedenen WordPress-spezifischen Angriffen wie SQL-Injection, Cross-Site-Scripting (XSS), Cross-Site-Request-Forgery (CSRF), DDoS-Angriffen, Brute-Force-Anmeldeversuchen und vielen anderen Sicherheitsfehlkonfigurationen auseinandersetzen.
Manchmal besteht die beste Sicherheit nicht darin, noch mehr Schutz hinzuzufügen. Stattdessen kann es sinnvoll sein, das zu entfernen, worauf Angreifer es überhaupt abgesehen haben. Später sehen wir uns genauer an, wie Simply Static Studio funktioniert.
Best Practice 4: Richten Sie zuverlässige Backups ein
Wenn Sie Ihre Website bei Problemen schnell wiederherstellen möchten, benötigen Sie ein aktuelles Backup, das an einem sicheren Ort gespeichert ist.
Auf diese Weise würde im schlimmsten Fall – etwa bei einem fehlgeschlagenen Plugin-Update oder sogar einem einfachen menschlichen Fehler wie dem Löschen des falschen Ordners – deine jahrelange Arbeit sofort verloren gehen. Du kannst problemlos auf eine zuverlässige Sicherungsdatei zurückgreifen, deine Website auf eine kürzlich noch funktionierende Version zurücksetzen und wieder online gehen, ohne etwas neu erstellen zu müssen.
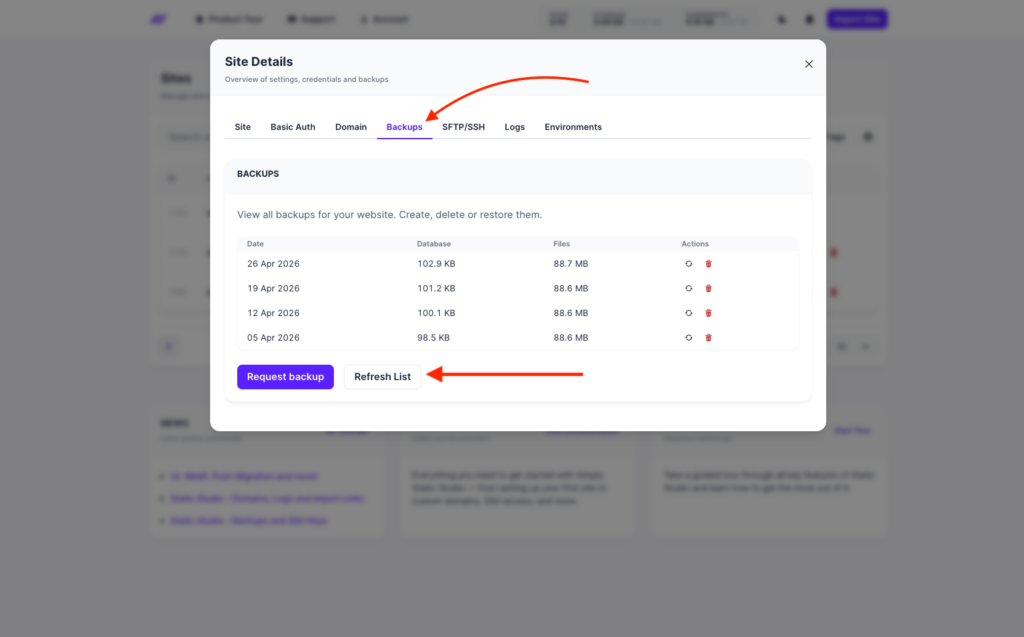
Hier sind einige zuverlässige Backup-Optionen, die du einrichten kannst:
- Tägliche/stündliche Backups. Du kannst deine Website automatisch jeden Tag sichern, insbesondere wenn du regelmäßig Inhalte veröffentlichst oder sich deine Website häufig ändert.
- Wöchentliche Backups. Wenn sich deine Website nicht sehr häufig ändert, kann eine wöchentliche Sicherung ausreichen.
Der richtige Backup-Zeitplan hängt davon ab, wie oft sich deine Website ändert. Für welchen Zeitplan du dich auch entscheidest: Stelle sicher, dass er automatisiert ist, sowohl deine Website-Dateien als auch die Datenbank umfasst und regelmäßig getestet wird, damit du bestätigen kannst, dass deine Backups erfolgreich wiederhergestellt werden können.
Bewahre außerdem mindestens eine Kopie deines aktuellen Backups an einem externen Standort auf – vorzugsweise bei einem Cloud-Speicherdienst oder einem speziellen Backup-Dienst. So kannst du deine Website auch dann wiederherstellen, wenn dein Webhosting-Konto nicht verfügbar oder kompromittiert ist.
Best Practice 5: Formulare und Nutzerdaten schützen
Kontaktformulare, Anmeldeformulare, Registrierungsformulare und Checkout-Seiten erfassen allesamt Informationen von deinen Besuchern. Wenn sie nicht ordnungsgemäß geschützt sind, können sie zum Ziel von Spam, bösartigen Einsendungen und unbefugtem Zugriff auf vertrauliche Daten werden.
Die gute Nachricht ist, dass einige einfache Sicherheitsmaßnahmen dazu beitragen können, sowohl deine Website als auch die von deinen Besuchern übermittelten Informationen zu schützen.
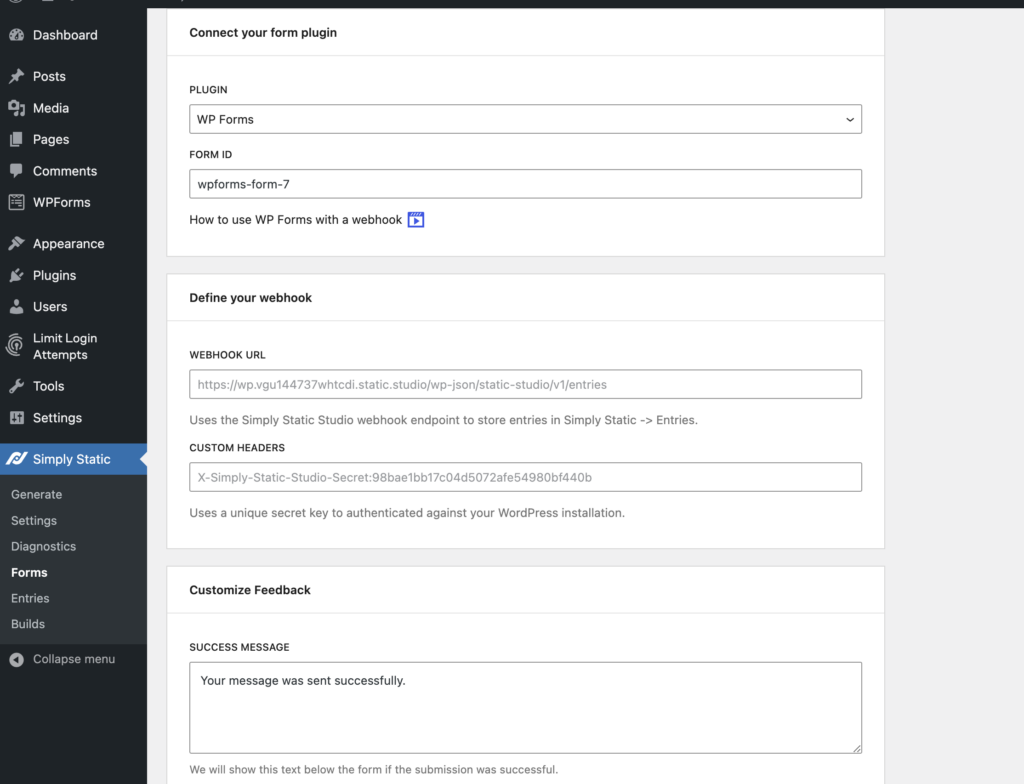
Hier sind einige Möglichkeiten, wie du Formulare und Nutzerdaten schützen kannst:
- Verwende CAPTCHA oder ähnliche Verifizierungstools, um Spam-Bots und automatisierte Angriffe daran zu hindern, Formulare abzusenden.
- Validiere die Eingaben. Die Eingabevalidierung prüft, ob die Formulardaten deinen Erwartungen entsprechen – etwa indem ein Telefonnummernfeld abgelehnt wird, das ein Script-Tag enthält, bevor die Daten überhaupt deine Datenbank erreichen.
- Erfasse nur die Informationen, die du benötigst. Je weniger personenbezogene Daten du speicherst, desto weniger Informationen sind gefährdet, falls deine Website jemals kompromittiert wird.
- Verwende vertrauenswürdige Zahlungsanbieter, wenn du Online-Zahlungen akzeptierst, anstatt Zahlungsinformationen auf deiner eigenen Website zu speichern.
- Lösche alte Formulareinsendungen, die du nicht mehr benötigst, insbesondere wenn sie personenbezogene Informationen enthalten.
- Halte deine Formular-Plugins auf dem neuesten Stand, um dich vor neu entdeckten Sicherheitslücken zu schützen. Für die meisten Website-Betreiber, die ein CMS verwenden, ist die Aktualisierung der Software tatsächlich die praktischste Schutzmaßnahme.
Wenn deine Website personenbezogene Daten, Gesundheitsdaten oder Zahlungsinformationen erfasst, musst du im Allgemeinen die DSGVO, HIPAA, PCI DSS oder andere lokale Vorschriften einhalten.
Best Practice 6 für Website-Sicherheit: SSL und Sicherheits-Header einrichten
Eine weitere Möglichkeit, Nutzerdaten zu schützen, ist die TLS-Verschlüsselung. SSL/TLS ist ein Protokoll, das die zwischen dem Webbrowser eines Besuchers und deiner Website übertragenen Daten schützt.
Ohne diese Verschlüsselung verwendet deine Website eine ungesicherte HTTP-Verbindung. Das bedeutet, dass jeder, der dieselbe Netzwerkverbindung nutzt, Passwörter oder Kreditkartennummern lesen kann. Wenn SSL aktiviert ist, verwendet deine Website HTTPS – dadurch ist die Verbindung deiner Website sicher.
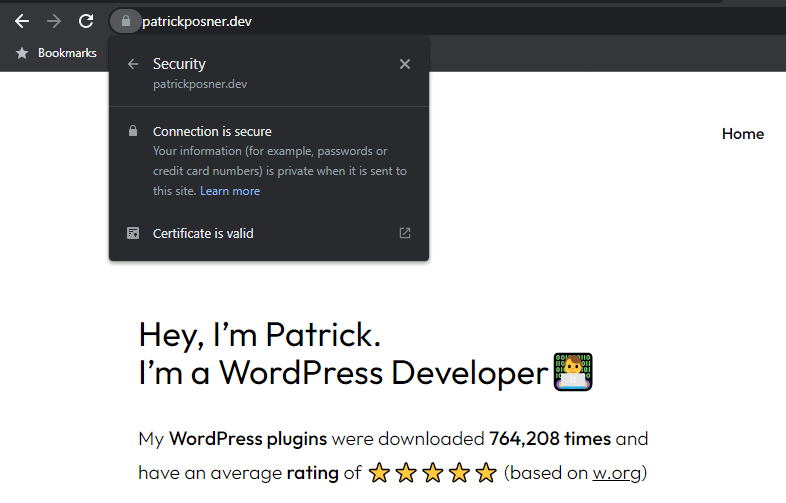
Die Vorteile der Einrichtung von SSL
- Schützt vertrauliche Informationen. Du kannst Passwörter, Einsendungen aus Kontaktformularen, Zahlungsdaten und andere personenbezogene Informationen schützen, während Besucher sie über das Internet an dich übermitteln.
- Schafft Vertrauen bei Besuchern. Du kannst Vertrauen aufbauen, wenn deine Website HTTPS und das Vorhängeschloss-Symbol in Webbrowsern anzeigt.
- Unterstützt SEO. Suchmaschinen bevorzugen im Allgemeinen sichere HTTPS-Websites gegenüber unsicheren HTTP-Websites.
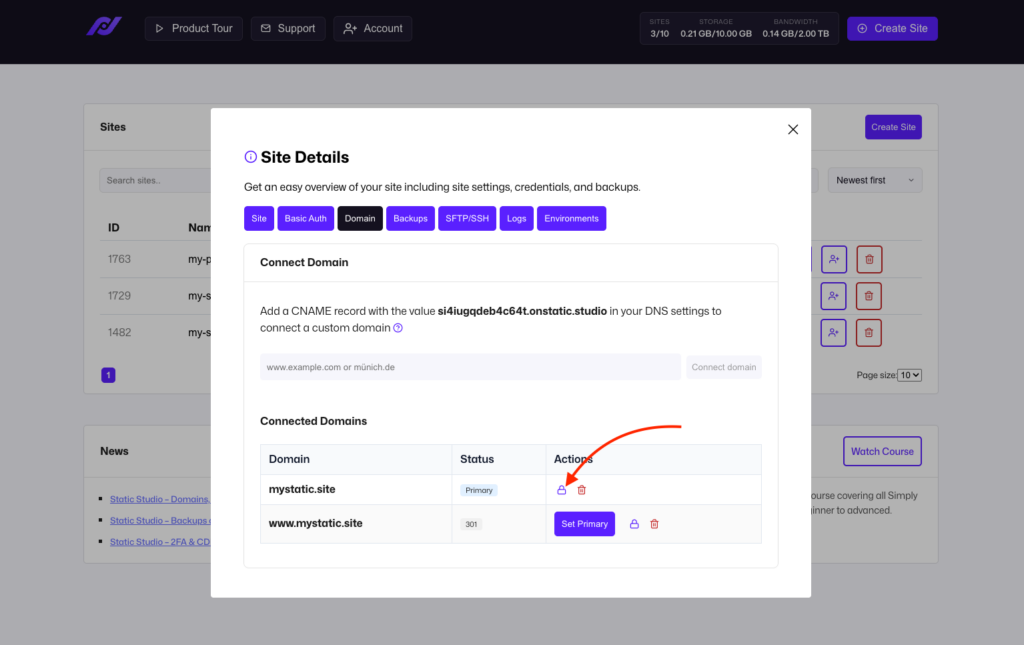
Vergiss die Sicherheits-Header nicht
Während SSL deine Daten verschlüsselt, teilen Sicherheits-Header Webbrowsern mit, wie sie sicherer mit deiner Website interagieren sollen. Zusammen bieten sie eine weitere Schutzschicht gegen häufige Webangriffe wie Code-Injection-Angriffe.
Zu den nützlichsten Sicherheits-Headern gehören:
- Content Security Policy (CSP) legt fest, welche Skripte, Bilder und anderen Ressourcen Ihre Website laden darf.
- HTTP Strict Transport Security (HSTS). Sie können dies aktivieren, um Browser dazu zu zwingen, eine sichere HTTPS-Version Ihrer Website zu verwenden.
- X-Frame-Options. Sie können dies konfigurieren, um Clickjacking-Angriffe zu verhindern, indem andere Websites daran gehindert werden, Ihre Seiten in unsichtbaren Frames anzuzeigen.
- X-Content-Type-Options. Dies hilft Ihnen, Browser daran zu hindern, Dateitypen zu erraten. Dadurch werden bestimmte Arten dateibasierter Angriffe reduziert.
- Referrer-Policy. Damit wird gesteuert, wie viele Informationen geteilt werden, wenn Besucher Links von Ihrer Website aus folgen.
Auch eine ordnungsgemäße Fehlerbehandlung ist wichtig. Eine schlecht konfigurierte Website kann Datenbankdetails oder Dateipfade in ihren Fehlermeldungen preisgeben und einem Angreifer dadurch eine Karte Ihrer Einrichtung liefern. Ihr Hosting-Anbieter oder ein Sicherheits-Plugin sollte diese Details vor der Öffentlichkeit verbergen.
Die gute Nachricht ist, dass Sie diese Funktionen in den meisten Fällen nicht manuell konfigurieren müssen. Viele Hosting-Anbieter bieten kostenlose SSL-Zertifikate an, die Sie mit wenigen Klicks aktivieren können. Sicherheits-Header lassen sich häufig über Ihr Hosting-Kontrollpanel, CDN, Ihren Webserver oder ein Sicherheits-Plugin konfigurieren. Wenn Sie nicht wissen, wo Sie anfangen sollen, kann Sie die Dokumentation oder das Support-Team Ihres Hosting-Anbieters normalerweise durch den Prozess führen.
Best Practice für Websicherheit 7: Überwachen Sie Ihre Website
Vielleicht denken Sie, Ihre Arbeit sei erledigt, sobald Sie Ihre Website abgesichert haben. Leider ist das nicht der Fall. Website-Sicherheit ist normalerweise ein fortlaufender Prozess. Jeden Tag werden neue Schwachstellen entdeckt, Websites können ohne Vorwarnung offline gehen und verdächtige Aktivitäten können jederzeit auftreten.
Je früher Sie ein Problem erkennen, desto schneller können Sie es untersuchen, beheben und seine Auswirkungen reduzieren. Andernfalls kann aus einem kleinen Problem eine längere Ausfallzeit, ein Datenverlust oder unbefugte Änderungen werden, bevor Sie überhaupt bemerken, dass etwas nicht stimmt.
Um die Sicherheit Ihrer Website im Blick zu behalten, ist es wichtig zu wissen, was überwacht werden sollte, und nach Möglichkeit Benachrichtigungen einzurichten.
Wichtige Sicherheitsprüfungen zur regelmäßigen Überwachung
- Website-Verfügbarkeit. Lassen Sie sich benachrichtigen, wenn Ihre Website offline geht, damit Sie schnell reagieren können.
- Malware. Scannen Sie Ihre Website regelmäßig auf schädliche Dateien oder verdächtigen Code.
- Anmeldeaktivitäten von Benutzern. Achten Sie auf fehlgeschlagene Anmeldeversuche, Anmeldungen von unbekannten Standorten oder unerwarteten Administratorzugriff.
- Dateiintegrität. Sie müssen verdächtige Aktivitäten oder Änderungen an wichtigen Website-Dateien beziehungsweise Dateien, die sensible Daten verarbeiten, erkennen können.
- Status des SSL-Zertifikats. Stellen Sie sicher, dass Ihr SSL-Zertifikat gültig bleibt, damit Besucher weiterhin über eine sichere HTTPS-Verbindung auf Ihre Website zugreifen können.
- Behalten Sie auch die Website-Performance im Blick. Unerwartete Verlangsamungen können manchmal darauf hindeuten, dass etwas Verdächtiges geschehen ist.
Die meisten Hosting-Anbieter und Website-Sicherheitstools können diese Prüfungen automatisieren und Ihnen Benachrichtigungen senden, sodass Sie nicht alles manuell überwachen müssen.
Ihre Checkliste für Best Practices der Websicherheit
Verwenden Sie diese Checkliste, um die Sicherheit Ihrer Website zu überprüfen und Lücken zu identifizieren. Wenn Sie jeden Punkt abhaken können, haben Sie bereits viele der wichtigsten Best Practices für Websicherheit umgesetzt, die wir bisher behandelt haben.
| Sicherheitsprüfung | Was zu prüfen ist |
|---|---|
| Passwörter | Verwenden Sie für jedes mit Ihrer Website verbundene Konto starke, einzigartige Passwörter und speichern Sie diese in einem Passwort-Manager. |
| Zwei-Faktor- Authentifizierung (2FA/MFA) | Aktivieren Sie 2FA für Ihr Hosting-Konto, CMS, Ihre E-Mail und andere unterstützte Dienste. |
| Benutzerzugriff | Stellen Sie sicher, dass Sie Benutzern nur die Berechtigungen geben, die sie für ihre Arbeit benötigen. Entfernen Sie anschließend alle Konten, die nicht mehr aktiv sind. |
| Software-Updates | Wenn Sie ein CMS verwenden, stellen Sie sicher, dass die Kernsoftware, Plugins, Themes und Integrationen mit den neuesten Versionen ausgeführt werden. |
| Nicht verwendete Software | Entfernen Sie Plugins, Add-ons oder Erweiterungen, die Sie nicht mehr verwenden. |
| Hosting-Sicherheit | Stellen Sie sicher, dass Ihr Anbieter erweiterte Sicherheitsfunktionen bereitstellt, darunter WAF, DDoS-Schutz, Malware-Scans, Serverisolierung und virtuelles Patching. |
| Zuverlässige Backups | Automatisieren Sie Backups stündlich, täglich oder wöchentlich – abhängig davon, wie häufig sich Ihre Website ändert. Speichern Sie anschließend mindestens eine Kopie extern, nachdem Sie sie getestet haben. |
| Formulare und Benutzerdaten | Sie können Formulare mit CAPTCHA schützen, Formular-Plugins aktuell halten und nur die benötigten Informationen erfassen. |
| Datenschutz | Halten Sie die DSGVO, HIPAA, PCI DSS oder die geltenden lokalen Datenschutzgesetze ein. |
| HTTPS | Stellen Sie sicher, dass Sie ein gültiges SSL-Zertifikat verwenden. Dadurch wird die Datenverschlüsselung aktiviert, um Ihre Website-Verbindung zu schützen. |
| Sicherheits-Header | Unter securityheaders.com können Sie überprüfen, welche Sicherheits-Header eingerichtet sind. |
| Website-Überwachung | Richten Sie ein automatisiertes Überwachungs- und Benachrichtigungssystem für Verfügbarkeit, Malware, Anmeldeaktivitäten, Dateiänderungen und den Status des SSL-Zertifikats ein. |
Website-Sicherheit ist eine fortlaufende Aufgabe
Website-Sicherheit ist jedoch nichts, was Sie einmal einrichten und dann vergessen können. Sie müssen Ihre Sicherheitseinstellungen weiterhin überprüfen, Updates installieren, auf Probleme achten und auf neue Bedrohungen reagieren.
Es gibt einen weiteren Ansatz: Sie können Ihre Website in eine statische Website umwandeln, sodass weniger Sicherheitsmaßnahmen verwaltet werden müssen.
Die Hosting-Option, die den Großteil dieser Arbeit übernimmt
Simply Static Studio ist eine statische WordPress-Hosting-Plattform, die Teile Ihrer WordPress-Website verbirgt, auf die Hacker häufig abzielen.
Anstatt Ihre aktive WordPress-Installation offenzulegen, veröffentlicht sie nur eine statische Version Ihrer Website, die Besucher sicher durchsuchen können.
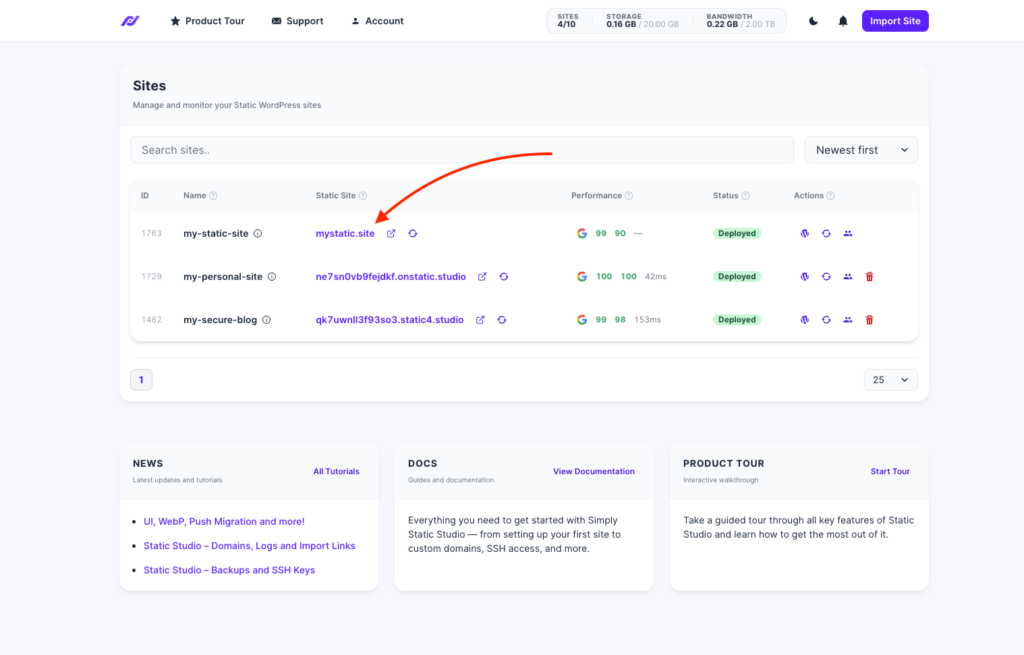
Das bedeutet, dass die folgenden Bestandteile nicht mehr öffentlich zugänglich sind:
- Ihre live geschaltete WordPress-Installation.
- PHP und anderer serverseitiger Code.
- Aktive Plugins und Themes.
- Die Anmeldeseite.
- Die Datenbank.
Simply Static Studio erreicht dies, indem Ihre bestehende WordPress-Website in eine statische Website umgewandelt wird. Ihre Besucher sehen dieselben Seiten, Inhalte und dasselbe Design, interagieren jedoch nicht mit WordPress selbst.
Wenn Sie WordPress auf diese Weise vollständig verborgen halten, müssen Sie sich keine Gedanken mehr darüber machen, ständig etwas zu schützen, das einfach nicht mehr vorhanden ist.
Ihre neue statische WordPress-Website ist sehr sicher, deutlich schneller und erfordert wesentlich weniger Wartung. Darüber hinaus übernimmt Static Studio alle technischen Einstellungen wie WordPress-Hosting, Installationen, statisches Hosting und Bereitstellung, sodass Sie sich darum nicht kümmern müssen.
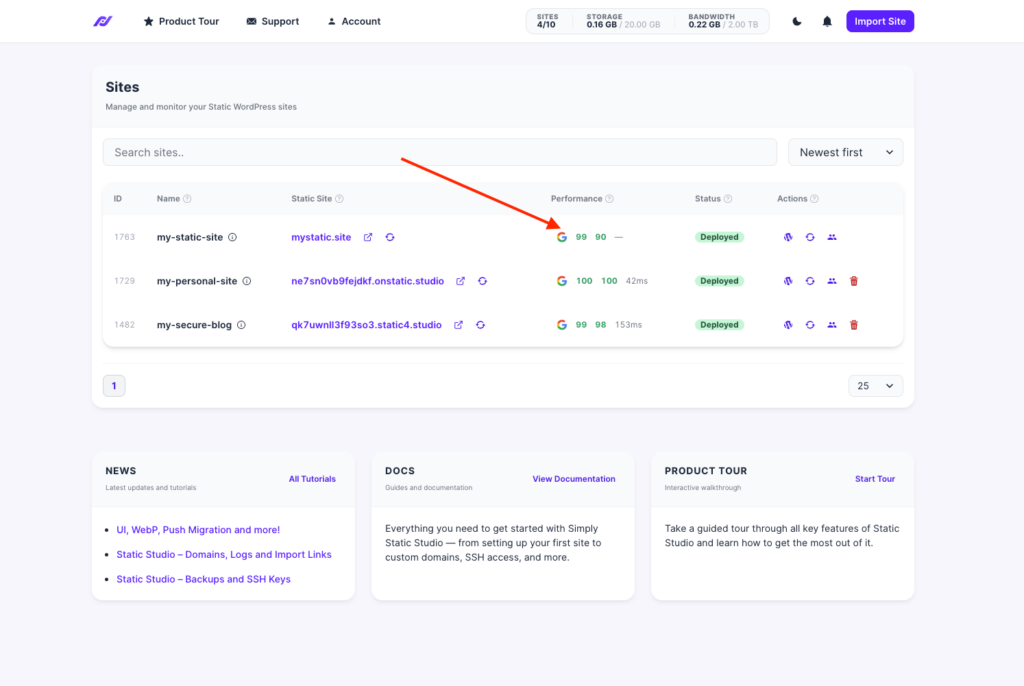
Warum sollten Sie Simply Static Studio wählen?
Hier sind einige Gründe:
- Durch die Veröffentlichung einer statischen Version Ihrer Website entfernt es die öffentliche Angriffsfläche von WordPress vollständig.
- Ihre statische Website ist nicht mehr anfällig für WordPress-spezifische Angriffe, die auf die WordPress-Kernsoftware, Plugins, Themes und die Datenbank abzielen. Dazu gehören viele gängige Webangriffe wie SQL-Injection, XSS oder CSRF.
- Ein erheblicher Teil der laufenden Checkliste für Best Practices der Webanwendungssicherheit ist nicht mehr erforderlich. Es gibt nur noch wenige Komponenten, die Sie kontinuierlich schützen, verwalten und überwachen müssen.
- Es verbessert die Performance. Statische Dateien sind in der Regel sofort auslieferbereit und laden unmittelbar.
- Simply Static Studio ist eine verwaltete Plattform. Sie installiert WordPress für Sie, konfiguriert und hostet es und unterstützt Sie dabei, Ihre Dateien überall bereitzustellen.
Das Beste daran ist, dass Sie Inhalte weiterhin im vertrauten, aber privaten WordPress-Dashboard bearbeiten können. Einfach ausgedrückt: Static Studio nutzt WordPress dort, wo es seine Stärken ausspielt, entfernt es jedoch dort, wo es Risiken, Kosten und Komplexität verursacht.
Was ist die OWASP Top 10?
Wenn Sie etwas technischer werden und verstehen möchten, gegen welche Arten von Sicherheitsrisiken diese Best Practices der Websicherheit schützen, ist die OWASP Top 10 ein hervorragender Ausgangspunkt.
Die OWASP Top 10 ist eine weithin anerkannte Liste der kritischsten Sicherheitsrisiken für Webanwendungen. Sie wird vom Open Worldwide Application Security Project (OWASP) veröffentlicht. Für jede Bedrohung werden die Auswirkungen auf Websites, Möglichkeiten zur Vermeidung sowie einige Beispielszenarien erläutert.
Zu den Risikokategorien gehören:
- Fehlerhafte Zugriffskontrolle.
- Fehlkonfigurationen der Sicherheit.
- Unsicheres Design.
- Injection-Schwachstellen (z. B. SQL- oder Command-Injection).
- Und sechs weitere.
Die vollständige Liste finden Sie auf dieser Seite: OWASP Top 20 | 2025
Warum es wichtig ist, die Sicherheit Ihrer Website im Blick zu behalten
Wie Sie wissen, können Datenschutzverletzungen für ein Unternehmen sehr kostspielig sein und die Behebung oft Millionen von Dollar kosten. Da die Risiken zu hoch sind, müssen Websitebetreiber sich stärker auf die Sicherheit ihrer Website und den Datenschutz konzentrieren. Mit nur wenigen einfachen Maßnahmen können Sie schon heute Ihre Besucher schützen, kostspielige Hackerangriffe verhindern und dafür sorgen, dass Ihre Website langfristig reibungslos läuft.
Beginnen Sie noch heute mit der Umsetzung bewährter Verfahren für Websicherheit.
Eine umfassende Strategie für Websicherheit kann dazu beitragen, Ihre Website und die Menschen, die sie besuchen, zu schützen. In diesem Leitfaden haben wir mehrere bewährte Verfahren für die Website-Sicherheit zusammengestellt, die Sie befolgen können, um die Sicherheit Ihrer Website zu verbessern.
Sie müssen nicht alle diese bewährten Verfahren für Websicherheit auf einmal umsetzen. Je früher Sie jedoch damit beginnen, desto geringer ist Ihr Risiko, auf vermeidbare Sicherheitsprobleme zu stoßen. Wenn Sie schließlich nach einer einfacheren Möglichkeit suchen, den Aufwand für die Sicherheitsverwaltung zu reduzieren, sollten Sie in Erwägung ziehen, Ihre WordPress-Website statisch zu machen.
Indem Sie eine statische Version Ihrer WordPress-Website veröffentlichen, entfernen Sie die Bereiche, auf die es Hacker normalerweise abgesehen haben. Dadurch muss sie nicht mehr vor diesen Arten von Angriffen geschützt werden. Wir empfehlen Simply Static Studio als die beste Plattform für statisches WordPress-Hosting. Sie bietet eine einfache Möglichkeit, statische WordPress-Websites zu erstellen, zu verwalten und zu veröffentlichen, ohne auf die vertraute WordPress-Bearbeitung verzichten zu müssen.
Möchten Sie sich weniger Sorgen um die Sicherheit und Wartung Ihrer Website machen? Starten Sie noch heute Ihre kostenlose Testversion von Simply Static Studio und erleben Sie, wie einfach statisches WordPress-Hosting sein kann.