Wenn du verstehen möchtest, was WordPress-Sicherheitslücken mit deiner Website anrichten können, bist du hier genau richtig.
In diesem Artikel erklären wir, was passiert, wenn ein Plugin eine WordPress-Sicherheitslücke aufweist, und zeigen dir anschließend Lösungen, mit denen du deine Website davor schützen kannst.
Wir sehen uns Folgendes an:
- Die wichtigsten Arten von WordPress-Sicherheitslücken.
- Warum sie überhaupt entstehen.
- Welche Schritte du unternehmen kannst, um dein Risiko zu reduzieren.
Beginnen wir mit den Schwachstellen, auf die Angreifer in WordPress am häufigsten abzielen.
Sieh dir die Video-Version dieses Beitrags an:
Welche Arten von WordPress-Sicherheitslücken gibt es?
Eine WordPress-Sicherheitslücke ist eine Schwachstelle oder ein Fehler in einem Plugin, Theme oder im WordPress-Kern selbst. Wenn ein Angreifer diese Schwachstelle ausnutzt, kann er sich unbefugten Zugriff auf deine Website verschaffen, schädlichen Code einschleusen oder vertrauliche Informationen stehlen.
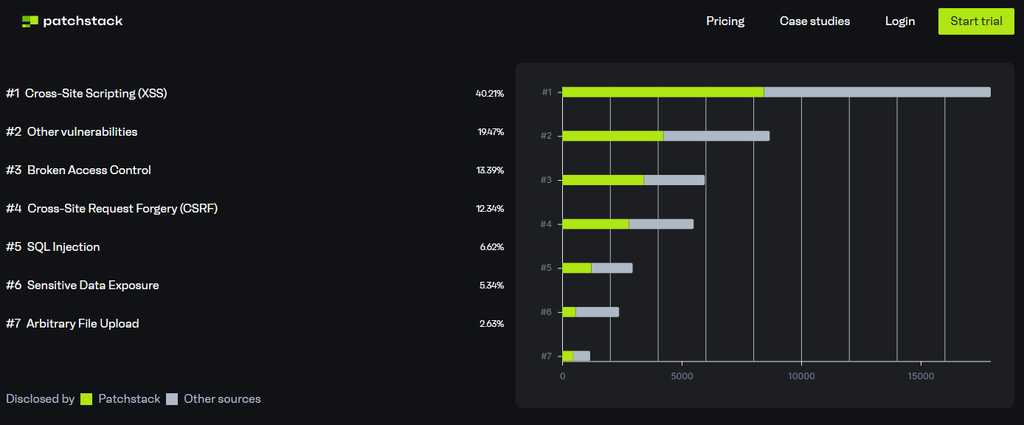
Laut Patchstacksind dies die häufigsten WordPress-Sicherheitslücken:
- SQL-Injection. Dabei sendet ein Angreifer Befehle an deine Datenbank und kann so alles lesen, ändern oder löschen, was dort gespeichert ist.
- Cross-Site-Scripting (XSS). Dabei zeigt ein Plugin Benutzereingaben auf einer Seite an, ohne sie vorher zu bereinigen. Dadurch kann ein Angreifer ein schädliches Skript in deine Website einschleusen, das in den Browsern anderer Besucher ausgeführt wird. Es kann die Sitzung eines angemeldeten Benutzers übernehmen und in dessen Namen handeln.
- Fehlerhafte Zugriffskontrolle. Dabei prüft ein Plugin nicht, ob die Person, die eine Anfrage stellt, dazu berechtigt ist. Ein Angreifer kann dann Funktionen verwenden oder auf Daten zugreifen, die für andere Benutzer bestimmt sind. Manchmal betrifft das auch Administratoreinstellungen.
- Cross-Site-Request-Forgery (CSRF). Dabei überprüft ein Plugin nicht, ob eine Aktion tatsächlich von dem Benutzer stammt, der sie scheinbar ausführt. Ein Angreifer kann dann einen angemeldeten Benutzer dazu bringen, etwas zu tun, was er nicht beabsichtigt hat, etwa eine Einstellung zu ändern.
- Offenlegung vertraulicher Daten. Das passiert, wenn eine Website oder ein Plugin versehentlich vertrauliche Informationen Personen zugänglich macht, die keinen Zugriff darauf haben sollten. Das kann von Kundendaten bis hin zu wichtigen Dateien alles Mögliche sein.
- Hochladen beliebiger Dateien. Dabei prüft ein Plugin hochgeladene Dateien nicht ordnungsgemäß, sodass ein Angreifer etwas Schädliches wie ein PHP-Skript hochladen kann.
Da wir nun wissen, welche Arten von Sicherheitslücken in WordPress am häufigsten vorkommen, sehen wir uns an, warum sie überhaupt entstehen.
Woher stammen WordPress-Sicherheitslücken?
Laut dem Bericht State of WordPress Security von Patchstack stammen die meisten WordPress-Sicherheitslücken aus Plugins und nicht aus WordPress selbst.
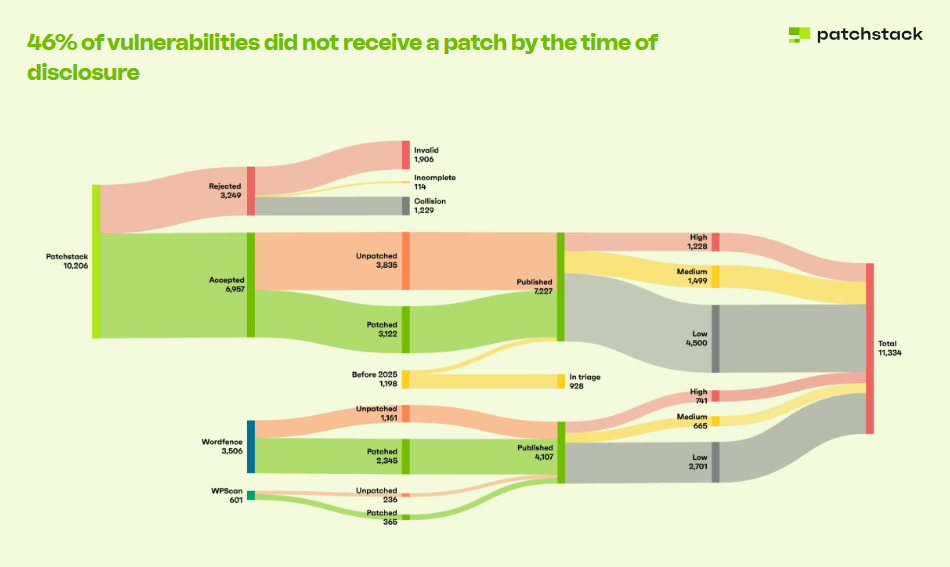
Im Jahr 2025 wurden im WordPress-Ökosystem 11.334 Sicherheitslücken gefunden – 42 % mehr als 2024.
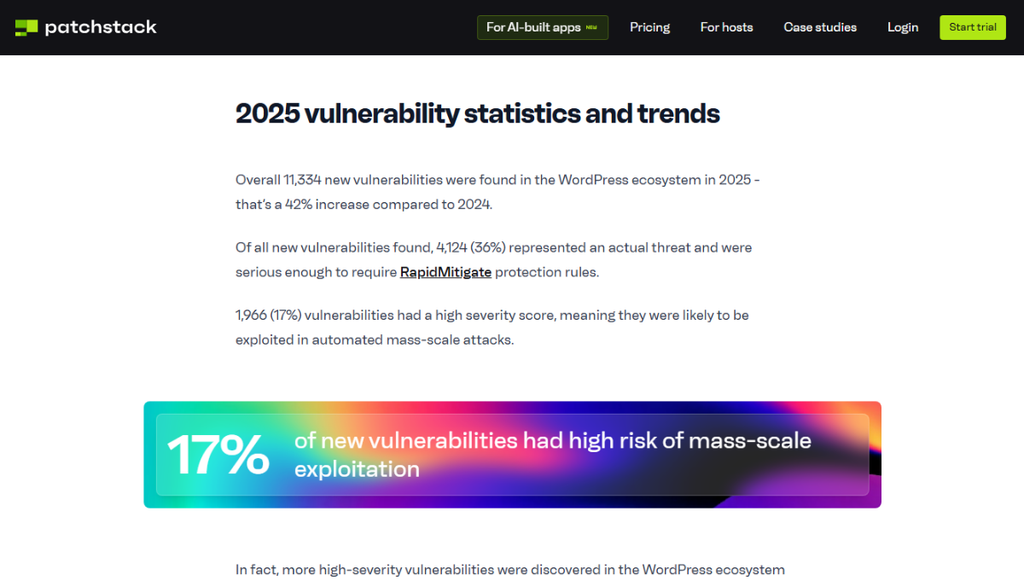
Überraschenderweise befinden sich die meisten dieser WordPress-Sicherheitslücken in Plugins:
- Genauer gesagt 91 %.
- Die übrigen 9 % entfallen auf Sicherheitslücken in WordPress-Themes.
- Nur 6 Sicherheitslücken betrafen den WordPress-Kern.
Das zeigt, dass Website-Betreiber genau auf die verwendeten Tools achten sollten, insbesondere im Hinblick auf WordPress-Sicherheitslücken. Wähle zumindest Plugins, die von ihren Entwicklern regelmäßig aktualisiert und aktiv gepflegt werden.
Wie gelangen Sicherheitslücken in WordPress-Plugins?
Eine Schwachstelle kann in ein Plugin gelangen, wenn ein Entwickler im Laufe der Zeit neue Funktionen aktualisiert oder hinzufügt. Dabei können unbemerkt neue Codeteile entstehen, die eine Sicherheitslücke aufweisen.
In der Regel steckt keine böswillige Absicht hinter Sicherheitslücken. Sie können entstehen, wenn keine Prozesse vorhanden sind, neue Funktionen unter Zeitdruck entwickelt werden oder Entwickler unerfahren sind.
Doch selbst wenn hinter diesen Schwachstellen keine Absicht steckt, treten sie trotzdem auf, und es lohnt sich, die möglichen Folgen einmal durchzugehen.
Was passiert, wenn ein WordPress-Plugin eine Sicherheitslücke aufweist?
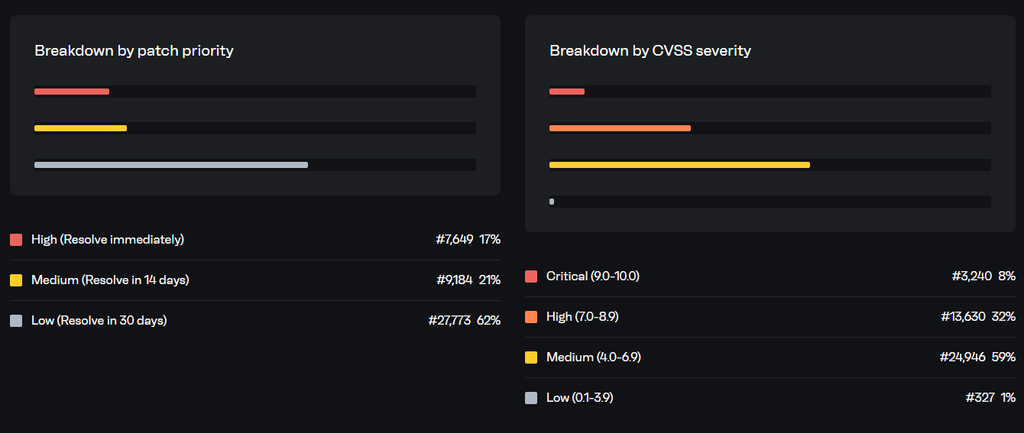
Nur weil ein WordPress-Plugin, ein Theme oder sogar WordPress selbst eine Sicherheitslücke aufweist, bedeutet das nicht, dass sie ausgenutzt wird. Patchstack bietet eine ziemlich klare Übersicht über die Prioritätsstufen von Schwachstellen, und die meisten davon (62 %) haben eine niedrige Priorität.
Wenn deine Website jedoch tatsächlich einem Angreifer ausgesetzt ist, der eine dieser Schwachstellen ausnutzen möchte, kann Folgendes passieren.
Deine Website kann selbst dann angegriffen werden, wenn sie klein ist
Hacker scannen Websites häufig in großer Zahl, um festzustellen, ob sie ein bekanntes, verwundbares Plugin oder eine andere anfällige Komponente verwenden. Deine Website muss also weder beliebt sein noch sensible Informationen verarbeiten, um zum Ziel zu werden. Wenn auf deiner WordPress-Website ein verwundbares Plugin läuft, kann sie angegriffen werden. Was als Nächstes passiert, hängt von der Schwachstelle ab, die die Angreifer finden.
Deine Website kann Spam-E-Mails versenden
Der Angreifer kann deine Website kapern, um Tausende Spam-Nachrichten über gefälschte Aktionen, Gewinnangebote oder Phishing-E-Mails zu versenden. Dazu kann er automatisierte Bots einsetzen oder eine Schwachstelle in deinen Kontaktformularen oder Anmeldeseiten ausnutzen.
Dadurch wird deine Website gezwungen, schädliche Nachrichten zu erzeugen und zu versenden. Da diese Nachrichten scheinbar von einer seriösen Website stammen, werden sie von Spam-Filtern weniger wahrscheinlich blockiert. Angreifer können also einige Empfänger davon überzeugen, dass die E-Mails echt sind. Als Folge davon werden deine E-Mails auf Sperrlisten gesetzt, was erhebliche Auswirkungen darauf hat, ob zukünftige legitime E-Mails die Posteingänge erreichen.
Sensible Informationen können gestohlen werden
Angreifer prüfen außerdem, ob die Website wertvolle Ressourcen oder Informationen enthält. Wenn das der Fall ist, kann der Hacker Daten direkt aus deiner Datenbank abrufen oder ein Skript einschleusen, das Daten erfasst, während sie eingegeben werden.
Dazu können gehören:
- Anmeldedaten wie Benutzernamen, E-Mail-Adressen und Passwörter, während sie eingegeben werden.
- E-Commerce-Daten wie Kundennamen, Rechnungsadressen oder Telefonnummern.
- Mitgliederlisten oder private Nutzerinformationen.
- Aktive Sitzungstoken.
- Datenbankinformationen.
Was passiert, wenn sie keine wertvollen Daten finden? Wenn das nicht der Fall ist und die Schwachstelle ihnen beispielsweise erlaubt, Code aus der Ferne auszuführen, kann der Angreifer trotzdem ein HTTP-Relay installieren und den Zugriff auf die Website als Teil eines Proxy-Netzwerks weiterverkaufen.
Krypto-Inhalte oder Werbung können in deine Website eingeschleust werden
Wenn Hacker die Kontrolle über eine Website erlangen, können sie auch Inhalte hinzufügen, die du nie erstellt hast. Beispielsweise können sie unerwünschte Werbung, Links, Inhalte rund um Kryptowährungen oder Werbebotschaften in deine Seiten einfügen. Möglicherweise bemerkst du das nicht sofort, insbesondere wenn die unerwünschten Inhalte nur bestimmten Besuchern oder auf bestimmten Seiten angezeigt werden.
Außerdem können sie die Inhalte deiner Website ändern, wenn der Angreifer ausreichend Zugriff erhält. Er kann Seiten, Beiträge, Einstellungen oder andere Teile deiner Website ohne deine Erlaubnis verändern.
Du musst dich möglicherweise mit rechtlichen Problemen auseinandersetzen
Websites, die personenbezogene Daten erfassen oder speichern, müssen diese außerdem gesetzlich schützen. Wenn also eine Sicherheitsverletzung personenbezogene Informationen offenlegt, musst du möglicherweise mit rechtlichen Konsequenzen rechnen. Wie schwerwiegend diese Konsequenzen sind, hängt davon ab, wo du tätig bist, welche Informationen von der Sicherheitsverletzung betroffen sind und welche Rolle du bei der Verarbeitung dieser Daten hast. In der EU müsstest du beispielsweise eine Verletzung des Schutzes personenbezogener Daten innerhalb von 72 Stunden melden.
Im Allgemeinen sind die Folgen einer Sicherheitsverletzung ziemlich klar. Du musst dich möglicherweise mit Folgendem auseinandersetzen:
- Verlust des Vertrauens.
- Schädigung des Rufs.
- Umsatzeinbußen.
- Datenverlust.
- Mögliche SEO-Probleme.
Auch deine Kunden können zu Schaden kommen, wenn Angreifer ihre persönlichen oder finanziellen Daten offenlegen.
Wie lange dauert es, bis Hacker Websites ausnutzen?
Wenn Hacker eine neue Plugin-Sicherheitslücke entdecken, können sie bereits nach fünf Stunden den ersten Angriffsversuch starten.
Das ist die mediane Zeit bis zum Angriff auf einige der am häufigsten ausgenutzten Sicherheitslücken, die Patchstack erfasst. Die genaue Zeit kann jedoch variieren – je nachdem, wie komplex der Exploit ist und wie lange der Angreifer braucht, um eine verwundbare Website zu identifizieren.
Einfache logische Fehler, wie sie in einer Plugin-Sicherheitslücke vorkommen, können zu schwerwiegenden Angriffen führen, wenn ein Hacker eine Möglichkeit findet, sie in großem Umfang auszunutzen.
Die größere Sorge ist jedoch, dass Patchstack festgestellt hat, dass Anbieter im vergangenen Jahr für 46 % der offengelegten Sicherheitslücken keinen Fix veröffentlicht haben. Dadurch entsteht ein Zeitfenster, in dem Angreifer von der Sicherheitslücke wissen, der Entwickler aber möglicherweise noch keinen Fix veröffentlicht hat.
Auch herkömmliches Hosting hat seine Grenzen
Schutzmechanismen herkömmlicher Hosting-Lösungen wie WAFs haben Einschränkungen, obwohl sie eigentlich die erste Verteidigungslinie bilden sollten. Sie können nicht jeden Angriff erkennen und blockieren, der auf eine WordPress-spezifische Sicherheitslücke abzielt. Tatsächlich können die meisten Hoster nur 26 % der Angriffe auf Sicherheitslücken blockieren.
Was du tun solltest, um deine Website vor WordPress-Sicherheitslücken zu schützen
Was kannst du also tun, wenn Hacker eine Sicherheitslücke ausnutzen können, bevor ein Sicherheits-Patch verfügbar ist, und die herkömmlichen Sicherheitstools, die du wahrscheinlich verwendest, nicht ausreichen?
Es gibt einige Maßnahmen, mit denen du das Risiko verringern kannst, dass ein verwundbares Plugin deine Website beeinträchtigt. Sehen wir sie uns an.
So schützt du deine Website vor WordPress-Sicherheitslücken (vorbeugende Maßnahmen)
Hier sind die vorbeugenden Maßnahmen, die du ergreifen kannst:
Mache deine WordPress-Website mit Studio statisch
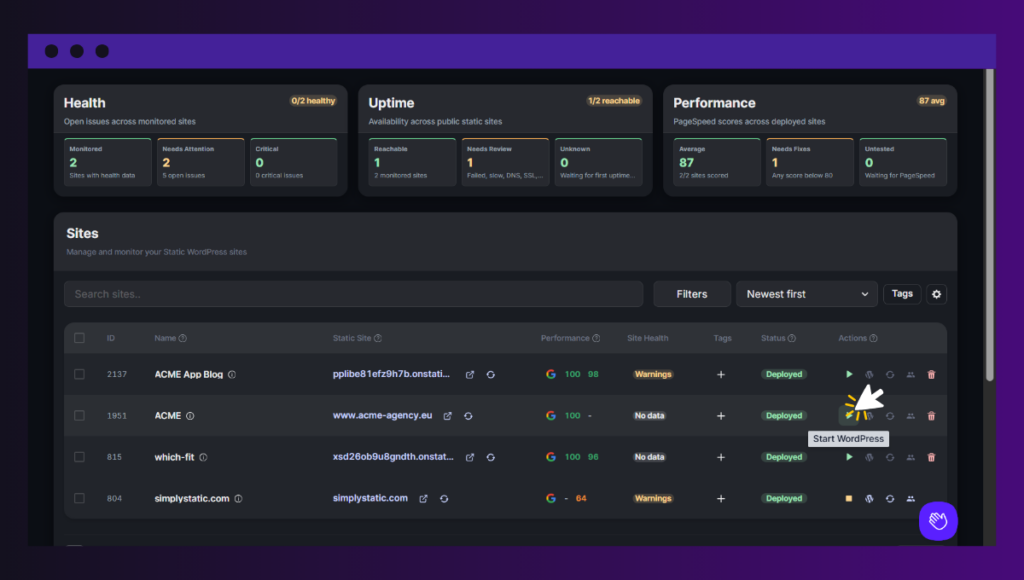
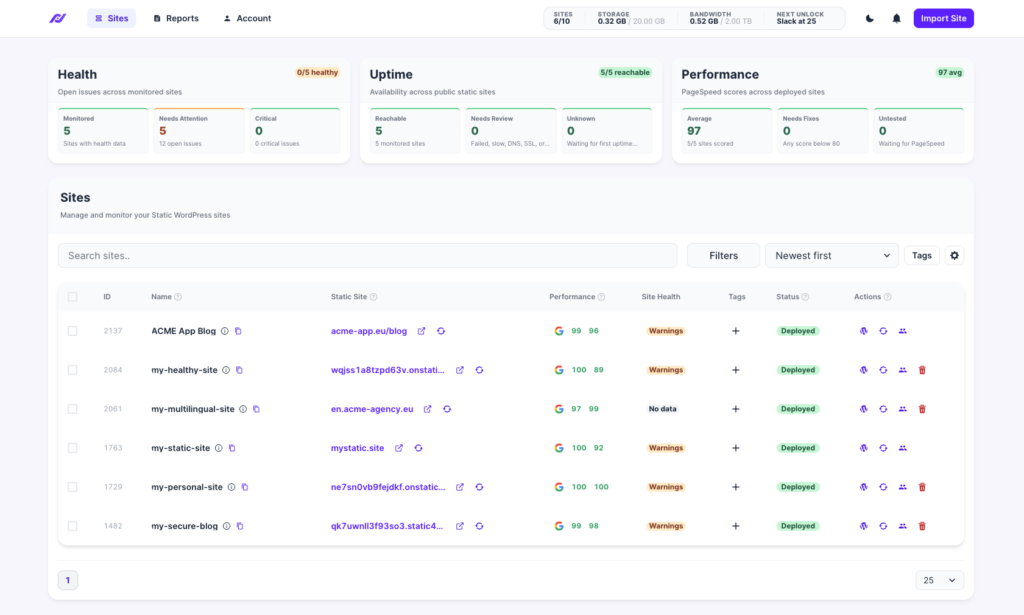
Simply Static Studio ist eine Plattform, auf der du statische WordPress-Websites verwaltest und veröffentlichst. Deine WordPress-Installation bleibt dabei privat. Besucher interagieren also nie direkt mit ihr. Stattdessen greifen sie ausschließlich auf die statische Version deiner WordPress-Website zu.
Du verwendest WordPress außerdem ausschließlich als privates CMS, das du nur dann starten musst, wenn du deine Website bearbeiten möchtest.
Wie dies bei Sicherheitsproblemen hilft
Wenn WordPress bei Bedarf automatisch gestartet und nach Abschluss deiner Arbeit wieder heruntergefahren werden kann:
- Du hast mehr Zeit, dich um Sicherheitsprobleme zu kümmern. Wenn ein Plugin eine Sicherheitslücke aufweist, kannst du WordPress herunterfahren, ohne den gleichen Druck zu verspüren, es sofort aktualisieren zu müssen wie bei einer aktiven WordPress-Installation. Deine statische Website wird dadurch nie beeinträchtigt – sie bleibt online.
- Die Angriffsfläche wird kleiner. Wenn WordPress nicht läuft, steht schlicht weniger Infrastruktur als Ziel zur Verfügung. Dein WordPress-Login, Dashboard, deine Datenbank und andere aktive Komponenten bleiben verborgen.
- Du kannst bei Bedarf auf einen Fix warten. Du kannst WordPress offline lassen, während du darauf wartest, dass der Plugin-Entwickler ein Update veröffentlicht. Danach startest du es, aktualisierst oder entfernst das betroffene Plugin, testest deine Website, veröffentlichst sie und fährst WordPress anschließend wieder herunter.
- Du verringerst die Gefahr WordPress-spezifischer Angriffe. Du musst dich nicht ständig mit SQLi-, XSS-, Brute-Force-, DDoS- und anderen Cyberangriffen auseinandersetzen.
Das Beste daran ist, dass du keine zusätzlichen Sicherheits-Plugins wie Wordfence benötigst, um deine Website noch besser zu schützen.
Wechsle zu einem Hoster, der Sicherheit ernst nimmt
Wenn statisches WordPress für dich momentan nicht infrage kommt, empfehlen wir dir, darauf zu achten, dass dein Hosting-Anbieter Sicherheit ernst nimmt und sie bei seinen Funktionen in den Mittelpunkt stellt.
Diese Funktionen sollten Folgendes umfassen:
- Firewall-Schutz.
- Malware-Scanning.
- Bot-Schutz.
- Regelmäßige Sicherheitsupdates.
Bevor du einen Tarif kaufst, frag den Anbieter nach seinen Verfahren zur Reaktion auf Sicherheitsvorfälle und seinen Richtlinien für Datensicherungen. Ein Anbieter mit einem proaktiven Sicherheitsansatz sollte außerdem Funktionen wie Server-Härtung, DDoS-Schutz und sichere Serverkonfigurationen anbieten.
Suchst du nach einem WordPress-Host? Schau dir unseren Leitfaden zu den 8 besten WordPress-Hosting-Optionen nach Typ an. Egal, ob du Entwickler bist oder nicht – wir sind sicher, dass du eine Option findest, die zu deinem Projekt passt.
Füge ein WordPress-Sicherheits-Plugin und eine WAF hinzu
Da herkömmliche Hoster Websites hauptsächlich auf Serverebene absichern, solltest du eine weitere Sicherheitsebene hinzufügen.
WordPress-Sicherheits-Plugins wie Sucuri, WPScan und Wordfence können dabei helfen. Sie scannen deine Website auf Malware und verdächtige Aktivitäten.
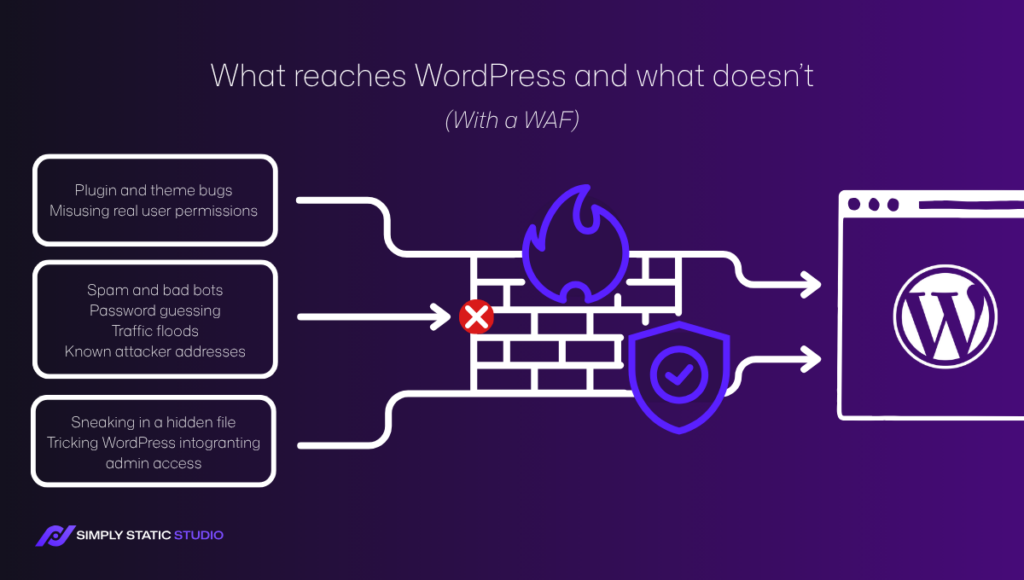
Außerdem:
- Senden automatische Warnmeldungen.
- Bieten Schutz durch eine Web Application Firewall.
- Bieten weitere Optionen zur Härtung, um alles abzusichern.
Wenn deine Website wächst und du weitere Funktionen hinzufügst, benötigst du möglicherweise eine noch fortschrittlichere Sicherheitsüberwachung. Ein solches Tool ist Patchstack. Es überwacht WordPress-Plugins, Themes und den WordPress-Kern auf bekannte Sicherheitslücken und kann dir helfen, deutlich schneller auf WordPress-Sicherheitslücken zu reagieren.
Achte darauf, zuverlässige Plugins zu verwenden
Halte dich an gut unterstützte Plugins von renommierten Entwicklern im offiziellen Verzeichnis und lösche alles, was du nicht verwendest.
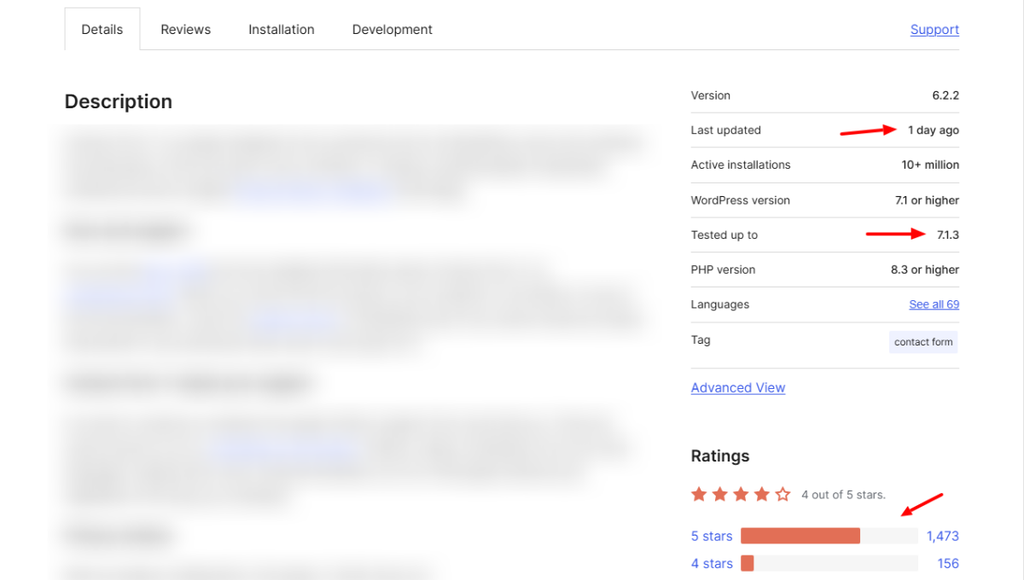
Ein zuverlässiges Plugin erhält regelmäßige Updates mit wichtigen Sicherheitskorrekturen. Wenn ein Plugin also seit Monaten oder Jahren nicht aktualisiert wurde, ist das ein Warnsignal. Es kann auch bedeuten, dass der Entwickler das Interesse am Plugin verloren hat und es nicht weiter verbessern wird.
Inaktive Plugins können außerdem Fehler verursachen, wenn dein CMS aktualisiert wird. Oder sie können Sicherheitslücken enthalten, an deren Behebung der Entwickler nicht mehr arbeitet.
Wenn du neue oder bestehende Plugins überprüfst, frag dich:
- Wer ist der Entwickler?
- Wie beliebt ist das Plugin? Das bedeutet zwar nicht, dass es frei von Sicherheitslücken ist, aber es bedeutet, dass diese schnell behoben werden – andernfalls riskiert der Entwickler seinen Ruf und seine Nutzerbasis.
- Funktioniert es mit der neuesten WordPress-Version?
- Wann wurde es zuletzt aktualisiert?
- Gibt es aktiven Support?
Auf der WordPress.org-Seite kannst du das Datum der letzten Aktualisierung, die aktiven Installationen, die Support-Aktivität und aktuelle Bewertungen prüfen. Bei Premium-Plugins solltest du außerdem im offiziellen Changelog der Website nachsehen, sofern du ihn findest, sowie auf externen Bewertungsseiten wie Trustpilot.
Sichere deinen Login und Zugriff ab
Stelle als Nächstes sicher, dass nur die richtigen Personen Zugriff auf die Website haben und starke Zugangsdaten verwenden.
So geht’s:
- Ermutige jedes Teammitglied, starke und einzigartige Passwörter für seine Konten zu verwenden. Dasselbe Passwort sollte niemals auf verschiedenen Websites wiederverwendet werden.
- Aktiviere die Zwei-Faktor-Authentifizierung (2FA). Plugins wie WP 2FA können dir dabei helfen, eine verpflichtende 2FA für alle Konten mit der Rolle Editor oder höher einzurichten.
- Gewähre Administratorrechte nur Personen, die technische Änderungen vornehmen. Editoren, SEO-Manager und Gastautoren sollten nur die Berechtigungen erhalten, die sie für ihre jeweiligen Rollen benötigen.
- Verwende einen Passwort-Manager, um komplexe Passwörter mit mindestens 16 Zeichen zu erstellen.
- Entferne alle Benutzer, die einfache Benutzernamen verwenden (z. B. „admin“ oder „administrator“).
- Begrenze die Anzahl der Anmeldeversuche auf 3 oder 5 fehlgeschlagene Versuche. Blockiere danach vorübergehend weitere Versuche, um Brute-Force-Anmeldungen deutlich zu erschweren.
Das klingt vielleicht einfach, aber du wärst überrascht, wie oft schwache Passwörter, fehlende 2FA und eine schlechte Benutzerverwaltung zu Kontoübernahmen und anderen Cyberangriffen führen. Gleichzeitig gehören diese zu den am einfachsten zu behebenden WordPress-Sicherheitsproblemen.
Reduziere die von WordPress bereitgestellten Funktionen so weit wie möglich
Zu den Bereichen, die du genauer überprüfen solltest, um ihre Angriffsfläche zu reduzieren, gehören:
- XML-RPC.
- REST API.
- Dateibearbeitung über das WordPress-Dashboard.
- Auflistung von Benutzern.
- WP_DEBUG und Fehlermeldungen.
Sicherheitstools wie Wordfence ermöglichen es dir, XML-RPC zu deaktivieren, die Auflistung von Benutzern zu blockieren und den integrierten Datei-Editor mit nur wenigen Klicks zu deaktivieren. Um die Aufgabe abzuschließen, stelle sicher, dass WP_DEBUG in deiner wp-config.php-Datei auf false gesetzt ist, damit WordPress auf der Live-Website keine Debug-Meldungen anzeigt.
Durch das Deaktivieren dieser Funktionen wird es Angreifern deutlich erschwert, diese Einschränkungen zu umgehen. Bedenke jedoch, dass die verfügbaren Einstellungen je nach Hosting-Umgebung und Serverkonfiguration variieren können. Wende dich daher an deinen Hosting-Anbieter, um diese Funktionen effektiv zu deaktivieren.
Sichere Dateiberechtigungen
Angenommen, ein Angreifer schafft es, über eine Plugin-Schwachstelle eine Datei hochzuladen. Häufig installiert er dann sogenannte Web Shells wie wp2shell.
Diese PHP-Skripte dienen als dauerhafte Hintertür, die sie verwenden können, um:
- Befehle auf dem Server auszuführen.
- Dateien und Datenbankinformationen zu lesen.
- Zusätzlichen Schadcode herunterzuladen und auszuführen.
Du kannst dieses Risiko verhindern, indem du PHP-Dateien im Uploads-Verzeichnis blockierst. WordPress verwendet dieses Verzeichnis normalerweise zum Speichern von Mediendateien, daher gibt es dort meist keinen Grund, PHP-Dateien auszuführen.
Du solltest außerdem sicherstellen, dass deine WordPress-Dateien und -Ordner über die richtigen Berechtigungen verfügen. Nur Benutzer und Prozesse, die sie ändern müssen, sollten Schreibzugriff haben.
Diese Einstellungen können einschränken, was ein Angreifer tun kann, wenn eine Schwachstelle ihm das Hochladen oder Ändern von Dateien auf deiner Website ermöglicht.
Ausführlichere Schritte zum Schutz von WordPress-Websites findest du in unserem Leitfaden zu Best Practices für Websicherheit. Er behandelt die wichtigsten Schritte zum Schutz deiner WordPress-Website.
Behalte die WordPress-Sicherheitslücken von heute im Blick
WordPress ist das am stärksten angegriffene CMS. Inzwischen ist klar, dass Angreifer gezielt Schwachstellen in Plugins ausnutzen. Du kannst das Risiko durch anfällige Plugins reduzieren, indem du die in diesem Beitrag beschriebenen Präventivmaßnahmen befolgst.
Eine Sicherheitsplattform, die du in Betracht ziehen solltest, ist unser statischer WordPress-Host: Simply Static Studio. Studio hält deine WordPress-Installation privat und liefert Besuchern stattdessen eine statische Version deiner Website aus.
Du kannst WordPress damit außerdem starten und herunterfahren, wenn du es nicht benötigst. Der wichtigste Vorteil besteht darin, dass dadurch nur wenige oder gar keine WordPress-Komponenten, Plugins oder Funktionen für Angreifer sichtbar sind.
Möchtest du die Angriffsfläche deiner WordPress-Website vollständig reduzieren? Probiere Simply Static Studio aus und halte deine WordPress-Installation zu 100 % privat.