Wenn du nach einer WordPress-Sicherheitscheckliste suchst, mit der du deine Website 2025 sicher halten kannst, bist du mit diesem Leitfaden bestens versorgt.
Eine WordPress-Sicherheitscheckliste kann dir helfen, Schwachstellen zu erkennen und zu beheben, bevor Hacker zuschlagen. In diesem Leitfaden geben wir dir eine vollständige WordPress-Sicherheitscheckliste an die Hand, mit der du Bedrohungen immer einen Schritt voraus bist und sowohl deine Website als auch deine Nutzer schützt.
Wir behandeln:
- Warum WordPress-Sicherheit heute wichtiger denn je ist.
- Unsere unverzichtbare WordPress-Sicherheitscheckliste.
- Wie Simply Static Studio gängige WordPress-Schwachstellen vollständig beseitigt.
Am Ende weißt du genau, wie du deine WordPress-Website absicherst und dein Risiko deutlich reduzierst.
Warum ist WordPress-Sicherheit wichtig?
WordPress-Sicherheit ist wichtig, weil sie deine Website und Nutzer vor den verschiedenen Bedrohungen schützt, denen WordPress täglich ausgesetzt ist – etwa unbefugten Anmeldungen, Hacking-Versuchen, Malware und mehr.
Sieh dir einfach diese Zahlen von Astraan:
- Aufgrund seiner Popularität ist WordPress ungefähr 90.000 Angriffen pro Minute ausgesetzt.
- Von diesen Angriffen werden laut WPMayor täglich etwa 30.000 Websites gehackt.
- 52 % der WordPress-Websites weisen bekannte Schwachstellen auf, wenn deine Plugins veraltet sind.
Welche Folgen hat eine Sicherheitsverletzung?
Wenn du deine Sicherheit nicht ernst nimmst, riskierst du mehr als nur technische Probleme wie Ausfallzeiten oder eine Verschlechterung deiner SEO-Rankings.
Hacker nehmen Websites meist aus drei Hauptgründen ins Visier:
- Um Spam-E-Mails zu versenden.
- Um unbefugten Zugriff auf deine Website zu erhalten und entweder auf deiner Website oder dem Gerät eines Nutzers Malware zu installieren.
- Um vertrauliche Daten wie Mailinglisten, Anmeldedaten, Kreditkarteninformationen und andere persönliche Angaben zu stehlen.
Darüber hinaus kann der finanzielle Schaden verheerend sein. Aktuellen Branchenberichten zufolge belaufen sich die durchschnittlichen Kosten einer Sicherheitsverletzung bei Websites weltweit im Jahr 2025 auf schätzungsweise über 4 Millionen US-Dollar.
Wenn du einen WooCommerce-Shop betreibst, kann es noch schlimmer kommen. Eine einzige Sicherheitsverletzung kann zu Umsatzeinbußen, gestohlenen Kundendaten, verlorenem Vertrauen und langfristigen Schäden an deinem Ruf führen.
Welche Vorteile bietet die Absicherung deiner WordPress-Website?
Schauen wir uns also die Vorteile an: Sobald du die WordPress-Sicherheit im Griff hast, profitierst du von Folgendem.
Sie schützt Nutzerdaten
Starke Sicherheitsmaßnahmen hindern Hacker daran, vertrauliche Informationen wie E-Mail-Adressen, Passwörter oder Kreditkartendaten zu stehlen. Bei WooCommerce-Shops bleiben die Zahlungsdaten deiner Kunden sicher.
Sie schützt den Ruf deiner Marke und das Vertrauen der Nutzer
Wenn du vertrauliche Daten verarbeitest, etwa auf einer E-Commerce-Website oder einer anderen Website, auf der Nutzer Anmeldedaten eingeben, möchten sie die Gewissheit haben, dass deine Website sicher ist. Eine einfache Maßnahme wie das Hinzufügen eines SSL-Zertifikats zur Absicherung ihrer Verbindung signalisiert in diesem Fall, dass deine Website sicher und vertrauenswürdig ist.
Sie verbessert dein Suchmaschinenranking
Sicherheit ist ein Rankingfaktor für Google und andere Suchmaschinen. HTTPS und eine sichere Website sind zwar nicht die wichtigsten Faktoren, können dir bei Sichtbarkeit und Rankings aber einen Vorteil verschaffen.
Wenn deine Website gehackt oder als unsicher eingestuft wird, kann sie auf eine schwarze Liste gesetzt werden oder in den Suchergebnissen Sicherheitswarnungen anzeigen. Das schadet nicht nur deiner SEO, sondern hält Besucher auch davon ab, auf deine Website zu klicken.
Du hältst Vorschriften ein
Wenn deine Website personenbezogene Daten oder Zahlungsdaten verarbeitet, schreiben Gesetze wie die DSGVO oder PCI DSS strenge Sicherheitsmaßnahmen vor. Mit unserer Checkliste kannst du Bußgelder und rechtliche Probleme vermeiden.
Du gewinnst Sicherheit
Wenn du weißt, dass deine Website vor den täglichen Bedrohungen für WordPress geschützt ist, kannst du dich auf das Wachstum deines Unternehmens konzentrieren, statt dir Sorgen über Angriffe oder Ausfallzeiten zu machen.
Als Nächstes sehen wir uns die Aufgaben der WordPress-Sicherheitscheckliste an, mit denen du deine WordPress-Website sicher hältst.
Die WordPress-Sicherheitscheckliste
In diesem Abschnitt führen wir dich ausführlich durch unsere WordPress-Sicherheitscheckliste. Außerdem stellen wir dir die wichtigsten Sicherheits-Plugins und verschiedene Techniken vor, die du einsetzen kannst.
#1. WordPress-Core, Plugins und Themes regelmäßig aktualisieren
WordPress zu aktualisieren, sollte immer oberste Priorität auf deiner WordPress-Sicherheitscheckliste haben.
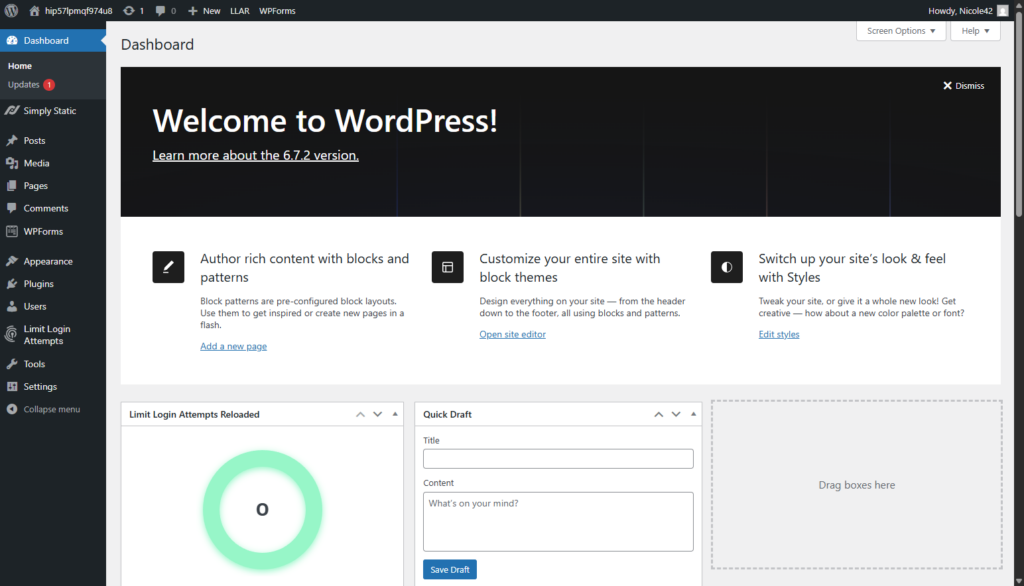
Wenn du WordPress aktualisierst, schützt du deine Website aktiv. Updates beheben außerdem Fehler, fügen neue Funktionen hinzu, verbessern die Kompatibilität und steigern die Website-Performance.
Wie halte ich WordPress-Core, Plugins und Themes aktuell?
Hier sind einige einfache Möglichkeiten, deine Website zu aktualisieren:
- Halte deinen WordPress-Core immer auf dem neuesten Stand.
- Aktiviere automatische Updates für vertrauenswürdige Plugins und WordPress-Themes.
- Lösche Plugins und Themes, die du nicht mehr verwendest, um mögliche Sicherheitsprobleme zu reduzieren.
- Teste Updates zuerst auf einer Staging-Website, wenn du eine große oder komplexe WordPress-Website betreibst.
#2. Verwende sichere Passwörter und Zwei-Faktor-Authentifizierung
Ein sicheres Passwort ist für Bots oder Brute-Force-Angriffe deutlich schwerer zu knacken. Jeder kann ganz einfach sichere Passwörter erstellen, indem er Buchstaben, Zahlen und Symbole kombiniert.
Standardmäßig schlägt WordPress sichere Passwörter vor, wenn du neue Benutzerkonten erstellst. Außerdem wirst du gewarnt, wenn du ein schwaches Passwort verwendest.
Tipp: Verwende nicht den standardmäßigen WordPress-Admin-Benutzernamen. Ändere Passwörter außerdem regelmäßig, wenn du Benutzerkonten mit erweiterten Berechtigungen hast.
Zwei-Faktor-Authentifizierung (2FA) aktivieren
Dein Passwort als alleinige Authentifizierungsmethode ist nicht mehr so sicher, wie es sein könnte. Richte daher 2FA (Zwei-Faktor-Authentifizierung) ein, um WordPress um eine zusätzliche Schutzebene zu erweitern und Bots abzuwehren.
Es gibt mehrere Plugins für die Zwei-Faktor-Authentifizierung, die du einfach installieren und verwenden kannst.
Schneller Tipp: Wenn du Simply Static Studio verwendest, brauchst du kein 2FA-Plugin – wir bieten bereits eine sichere Anmeldung per Klick über das Dashboard.
Zu den beliebtesten gehören:
Warum solltest du ein starkes Passwort und die Zwei-Faktor-Authentifizierung verwenden?
Studien zeigen, dass 8 % der WordPress-Websites aufgrund schwacher Passwörter gehackt werden. Wenn du deine WordPress-Website also nicht mit starken Passwörtern oder 2FA schützt, setzt du dich einem Risiko aus, das du problemlos vermeiden kannst.
#3. Sichere deine WordPress-Anmeldeseite
Ein gutes Passwortmanagement in Kombination mit WP 2FA kann deinen Admin- und Anmeldebereich absichern. Du kannst jedoch noch weitere Schritte unternehmen, um deine Anmeldeseite zusätzlich zu schützen.
Wie sichere ich meine WordPress-Anmeldeseite?
Mit den folgenden Methoden kannst du deine WordPress-Anmeldeseite absichern:
- Verstecke deine Anmeldeseite. Verwende ein Plugin wie WPS Hide Login, um die standardmäßige wp-admin-Anmelde-URL zu ändern und Bots davon abzuhalten, sie anzugreifen.
- Beschränke die Anmeldeversuche. Verwende ein Plugin wie WP Limit Login Attempts, um eine maximale Anzahl von Anmeldeversuchen festzulegen. Diese Plugins melden Benutzer nach mehreren fehlgeschlagenen Versuchen ab und benachrichtigen dich über verdächtige Anmeldeaktivitäten.
- Beschränke die Administratorkonten. Reduziere die Anzahl der Benutzer mit Administratorrechten, um potenzielle Zugangspunkte zu minimieren.
Du kannst außerdem Sicherheitsfragen zu deiner WordPress-Anmeldung hinzufügen, inaktive Benutzer abmelden und vieles mehr. Wenn du diese Methoden anwendest, baust du einen starken Schutz für deine Anmeldeseite gegen Bots und Brute-Force-Angriffe auf.
#4. Schütze deine wp-config.php- und .htaccess-Dateien
Deine wp-config.php-Datei enthält vertrauliche Informationen wie den Namen deiner Datenbank sowie deinen Benutzernamen und dein Passwort. Die .htaccess-Datei legt Sicherheitsregeln fest und bestimmt, wie dein Server Anfragen verarbeitet.
Beide Dateien befinden sich im Stammverzeichnis. Wenn Cyberkriminelle Zugriff auf diese Dateien erhalten, können sie deine Website buchstäblich übernehmen.
Wie schütze ich meine wp-config.php- und .htaccess-Dateien?
Um deine wp-config.php- und .htaccess-Dateien zu schützen, rufst du das Stammverzeichnis auf und führst die folgenden Schritte aus:
- Lege strenge Dateiberechtigungen fest. Für wp-config.php empfiehlt WordPress 400 oder 440. Das bedeutet, dass nur der Server die Datei lesen kann. Für .htaccess ist 644 der Standard: Der Server kann die Datei verwenden, während du sie als Eigentümer weiterhin bearbeiten kannst.
- Verschiebe wp-config.php um ein Verzeichnis nach oben (falls unterstützt). In vielen Konfigurationen kannst du wp-config.php außerhalb des öffentlichen Stammverzeichnisses verschieben, sodass Besucher nicht direkt darauf zugreifen können. WordPress findet die Datei dort trotzdem.
- H**rte mit .htaccess-Regeln ab. Verwende in .htaccess Deny from all oder entsprechende Regeln, um den direkten Zugriff auf vertrauliche Dateien wie wp-config.php zu blockieren.
Jeder einzelne Schritt verringert das Risiko, dass Hacker unbefugten Zugriff auf deine WordPress-Installation erhalten.
#5. Füge ein SSL-Zertifikat hinzu
Zuverlässige WordPress-Hosting-Anbieter bieten inzwischen ein kostenloses SSL-Zertifikat an (oft über Let’s Encrypt) und richten es automatisch für dich ein.
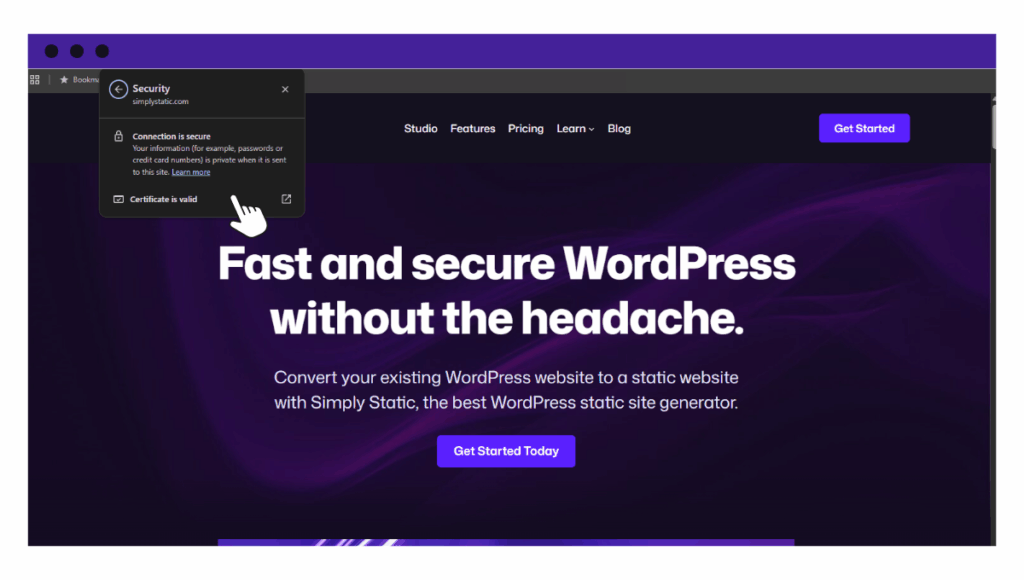
Trotzdem solltest du überprüfen, ob die Verbindung zu deiner Website sicher und das Zertifikat gültig ist. Dazu kannst du die Website-Informationen in einem Browser aufrufen.
Wenn dein Zertifikat abgelaufen ist, erneuere es oder wende dich an deinen Webhost, um Hilfe zu erhalten.
Warum ist ein SSL-Zertifikat für die WordPress-Sicherheit unverzichtbar?
Durch das Hinzufügen eines SSL-Zertifikats kann deine WordPress-Website die Daten verschlüsseln, die sie über HTTPS sendet und empfängt.
Das hält deine Website nicht nur sicher, sondern versichert den Nutzern auch, dass sie ihre Daten bedenkenlos teilen können – ganz gleich, ob es sich um ein einfaches Kontaktformular oder Kreditkartendaten handelt.
Suchmaschinen wie Google und sogar Aufsichtsbehörden empfehlen Websites ebenfalls, SSL zu verwenden.
#6. Nutze einen sicheren WordPress-Host
Dieser Punkt ist vielleicht einer der wichtigsten auf unserer WordPress-Sicherheitscheckliste. Der WordPress-Hosting-Anbieter, für den du dich entscheidest, sollte zuverlässig und zweckgeeignet sein – vor allem aber sicher.
Worauf sollte ich bei einem sicheren WordPress-Host achten?
Ein sicherer Webhost bietet mehrere Schutzebenen gegen Hacker und Sicherheitslücken.
Du solltest also auf Sicherheitsfunktionen achten wie:
- Tägliche Backups (damit du dich schnell wiederherstellen kannst, falls etwas schiefläuft).
- Web Application Firewall (WAF).
- Malware-Scans und -Entfernung.
- DDoS-Schutz.
- Überwachung in Echtzeit.
- Automatische Updates für die Kernsoftware.
- Integrierte Sicherheitsprotokolle wie kostenlose SSL-Zertifikate sowie SSH- und SFTP-Zugriff.
Welche verschiedenen Hosting-Arten gibt es für WordPress-Websites?
Es gibt zwei grundlegende Möglichkeiten, WordPress sicher zu betreiben:
1. Managed WordPress Hosting
- Dein Host kümmert sich für dich um Updates, Performance und Sicherheitsfunktionen.
- Ideal für dynamische Websites, die Plugins, Themes und E-Commerce-Funktionen benötigen.
- Beliebte Anbieter sind WP Engine, Bluehost und SiteGround.
2. Statisches WordPress Hosting
- Deine WordPress-Website wird in statische Dateien (HTML, CSS, JS) umgewandelt, sodass es keine Datenbank und keinen Login gibt, die Hacker angreifen können.
- Ideal für inhaltsorientierte Websites, die keine ständige Interaktivität benötigen.
- Bietet maximale Geschwindigkeit, minimalen Wartungsaufwand und weniger Sicherheitslücken.
Lies unseren Leitfaden zu Managed vs. statisches WordPress Hosting, um die Vor- und Nachteile der einzelnen Optionen zu erfahren.
Warum statisches Hosting die Sicherheit verbessert
Selbst der sicherste Managed Host kann das Risiko nur bis zu einem gewissen Grad reduzieren. Letztendlich hat eine herkömmliche WordPress-Website weiterhin dieselben Schwachstellen: eine Datenbank, eine Login-Seite und Plugins, die Hacker angreifen können.
Hier geht statisches Hosting einen Schritt weiter. Indem du die Live-Website von WordPress selbst trennst, entfernst du diese Angriffsflächen vollständig.
Wie Simply Static Studio hilft
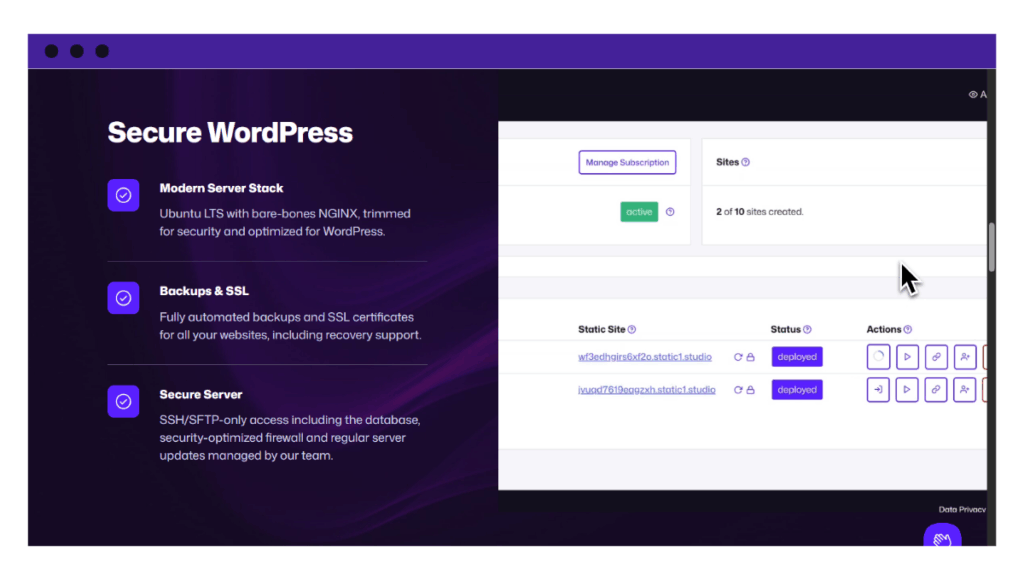
Simply Static Studio basiert auf dieser Idee. Du verwaltest deine Website in WordPress und veröffentlichst anschließend eine sichere statische Version im Web. Besucher interagieren ausschließlich mit der statischen Website. Dadurch können die üblichen WordPress-Sicherheitslücken nicht ausgenutzt werden.
Das bedeutet:
- Keine Datenbankangriffe. Es gibt keine öffentlich zugängliche Datenbank, in die Angreifer Code einschleusen oder die sie beschädigen können.
- Keine PHP-Exploits. Schadcode kann auf deiner Website nicht ausgeführt werden.
- Abgesicherter WordPress-Login. wp-admin und sensible Pfade sind verborgen.
- Keine Plugin-Sicherheitslücken. Exploits und ständige Sicherheitsupdates erreichen deine Live-Website nicht.
- Weniger Ballast. Sichtbare Funktionen wie Emojis oder REST-API-Endpunkte werden entfernt.
Was in Simply Static Studio enthalten ist
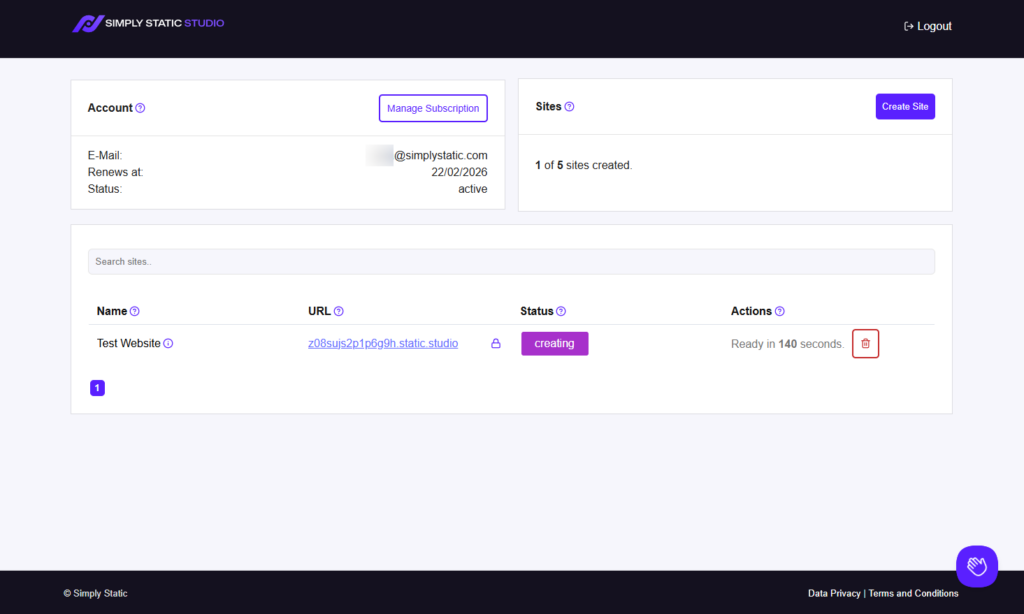
Wenn du deine erste Website in Simply Static Studio erstellst, wird alles für einen sicheren, statischen WordPress-Workflow eingerichtet:
- Sichere WordPress-Umgebung. Sie läuft sicher im Hintergrund mit SSL, automatisierten Backups und eingeschränktem Zugriff, die nur über dein Control Panel verfügbar sind.
- Control Panel. Verwalte passwortlose Logins, Updates und Website-Einstellungen, ohne dein WordPress-Dashboard öffentlich zugänglich zu machen.
- Generator für statische Websites. Simply Static Studio verwendet das WordPress-Plugin Simply Static, um deine Website in statische Dateien umzuwandeln und dabei Formulare, Kommentare und die Suche zu unterstützen.
- Statisches Hosting und CDN. Liefert deine Website weltweit mit Fokus auf Geschwindigkeit und Sicherheit aus.
Mit diesem Setup macht Simply Static Studio WordPress deutlich sicherer, steigert gleichzeitig die Geschwindigkeit und reduziert den Wartungsaufwand.
#7. Investiere in vertrauenswürdige WordPress-Sicherheits-Plugins
Wenn du aufgrund der fortgeschrittenen dynamischen Funktionen deiner Website nicht auf eine statische Website umsteigen kannst, ist ein vertrauenswürdiges WordPress-Sicherheits-Plugin zum Schutz deiner Website eine gute Option.
Kurzer Tipp: Wenn du Simply Static Studio verwendest, brauchst du kein weiteres Sicherheits-Plugin. Unsere Firewall auf Enterprise-Niveau, automatisierte Backups und der DDoS-Schutz sind in jedem Tarif enthalten.
Sicherheits-Plugins bieten die folgenden und weitere Schutzmaßnahmen, um deine Website abzusichern:
- Web Application Firewall (WAF).
- Automatische Malware-Scans.
- Automatisierte Backups.
- Spam-Schutz.
- DDoS-Schutz.
Das Ziel ist eine Komplettlösung, damit du nicht jede Funktion einzeln einrichten musst.
Welche WordPress-Sicherheits-Plugins und Firewalls sollte ich verwenden?
Zu den besten WordPress-Sicherheits-Plugins gehören:
- Wordfence Security. Es prüft auf bekannte Infektionsmuster, verdächtigen Code, Hintertüren und ausstehende WordPress-Updates. Bekannt ist es vor allem als Web Application Firewall.
- Sucuri. Es bietet einen kostenlosen Online-Scanner. Für einen umfassenderen Scan deiner Website musst du jedoch auf einen Premium-Tarif upgraden. Das Plugin führt Sicherheits-Audits durch, überwacht Blacklists, bietet Sicherheitsmaßnahmen nach einem Hackerangriff und mehr.
#8. Führe regelmäßig Malware- und Schwachstellen-Scans durch
Mit Malware-Scans kannst du schädlichen Code und verdächtige Aktivitäten erkennen, bevor sie deine WordPress-Website beschädigen.
Außerdem wird nach Schwachstellen in deinen Themes, Plugins oder sogar im WordPress-Kern selbst gesucht.
Wie führe ich regelmäßig Malware- und Schwachstellen-Scans durch?
Am einfachsten geht das mit einem Sicherheits-Plugin. Mit Tools wie Wordfence oder Sucuri kannst du deine Website direkt über dein Dashboard auf Malware und Schwachstellen prüfen.
Wenn du beispielsweise Wordfence installierst und aktivierst, führt das Plugin automatisch Scans durch, markiert verdächtige Dateien und erstellt einen Bericht. Wenn alles in Ordnung ist, bietet es außerdem zusätzlichen Schutz, damit deine Website leistungsfähig und sicher bleibt.
#9. Erstelle regelmäßig Backups deiner Website
Backups deiner Website zu erstellen, ist eine der sinnvollsten Maßnahmen, um sie vor einer Katastrophe zu schützen.
Wenn deine Website gehackt oder beschädigt wird oder du versehentlich dein Passwort verlierst, kannst du sie schnell auf eine funktionierende Version zurücksetzen. Das geht aber nur, wenn eine Backup-Datei bereitsteht. Ohne Backups würdest du wieder ganz am Anfang stehen.
Wie erstelle ich am besten ein Backup einer WordPress-Website?
Verwende ein WordPress-Backup-Plugin. Mit Tools wie UpdraftPlus oder BlogVault kannst du ganz einfach geplante Backups erstellen. Idealerweise sollten Backups deine gesamte Website umfassen – Dateien, Datenbank und Medien. Achte außerdem darauf, dass diese Backups extern gespeichert werden (in einem Cloud-Speicher oder auf einem sicheren Server) und nicht nur in deinem Hosting-Konto.
Wenn du wartest, bis etwas schiefgeht, kann es zu spät sein. Nimm Backups jetzt in deine WordPress-Sicherheits-Checkliste auf.
#10. Deaktiviere die Dateibearbeitung
Solltest du die Dateibearbeitung in WordPress deaktivieren? Wenn dir diese Frage schon einmal durch den Kopf gegangen ist: Ja, das solltest du.
Standardmäßig kannst du in WordPress Dateien, Themes und Plugins direkt über das Dashboard bearbeiten. Das mag praktisch klingen, kann aber ein Sicherheitsrisiko darstellen. Wenn sich ein Hacker Zugriff auf dein Administratorkonto verschafft, könnte er innerhalb weniger Sekunden schädlichen Code in deine PHP-Dateien einschleusen.
Die Lösung ist einfach: Deaktiviere die Dateibearbeitung, indem du diese Zeile zu deiner wp-config.php-Datei hinzufügst:
define( 'DISALLOW_FILE_EDIT', true );
Wenn du dich nicht mit Code beschäftigen möchtest, kannst du mit einem dieser WordPress-Sicherheits-Plugins die Dateibearbeitung mit nur einem Klick deaktivieren.
- MalCare oder
- All-In-One Security (AIOS).
#11. Sichere deine WordPress-Datenbank
In der Datenbank wird fast alles gespeichert, was deine WordPress-Website am Laufen hält. Dazu gehören deine Beiträge, Seiten, Kommentare, Benutzer, Anmeldedaten, Themes, Plugin-Einstellungen und weitere Website-Optionen.
Da Hacker wissen, dass sie so viele kritische Informationen enthält, ist sie eines ihrer wichtigsten Ziele.
Wie sichere ich die WordPress-Datenbank vor Angriffen?
Damit deine Datenbank sicher bleibt, solltest du:
- Ändere den standardmäßigen Admin-Benutzernamen und die ID in etwas Eindeutiges.
- Beschränke Benutzerrollen, damit jede Person nur den benötigten Zugriff hat.
- Ändere das standardmäßige Datenbankpräfix, damit Angreifer es schwerer erraten können.
- Erstelle immer Backups, bevor du Änderungen an der Datenbank vornimmst.
- Lösche benutzerdefinierte Tabellen, wenn du ein Plugin oder eine Erweiterung entfernst.
Schneller Tipp: Deaktiviere die Verzeichnisauflistung, damit Außenstehende die Dateien und Ordner deiner Website nicht sehen können.
#12. Überwache und prüfe deine Website
Wenn du im Blick behältst, was auf deiner Website passiert, kannst du verdächtige Aktivitäten leichter erkennen, bevor daraus ein echtes Problem wird.
Wie überwachst du Aktivitätsprotokolle in WordPress?
Am einfachsten geht das mit einem Aktivitätsprotokoll-Plugin wie WP Activity Log. Dieses Plugin zeichnet alles auf, was auf deiner WordPress-Website passiert. Es erfasst Anmeldungen, Dateiänderungen und andere wichtige Aktionen in Echtzeit.
Mit einer lückenlosen Aufzeichnung der Aktivitäten kannst du Bedrohungen oder ungewöhnliche Vorgänge schnell erkennen, unerwünschte Änderungen rückgängig machen und deine Website schützen.
#13. Nutze ein CDN mit gutem Ruf
Ein Content Delivery Network (CDN) optimiert nicht nur die Geschwindigkeit deiner Website, indem es Inhalte in der Nähe der Nutzer zwischenspeichert. Es schützt auch vor DDoS-Angriffen und anderen Cyberangriffen.
Deshalb solltest du zusätzlich zu einer sicheren WordPress-Konfiguration ein CDN einsetzen, um den Schutz noch weiter zu verbessern.
Hier sind einige der besten CDNs für WordPress:
- Cloudflare
- BunnyCDN
- Akamai
Cloudflare wird von WordPress-Websites besonders häufig genutzt, weil es kostenlose und leistungsstarke Sicherheitstools bietet.
Schneller Tipp: Mit Simply Static Studio musst du kein separates CDN einrichten oder konfigurieren. Dieses CDN ist optimal auf Performance und bewährte Sicherheitsstandards ausgelegt. Wenn du deine statische WordPress-Website mit Cloudflare bereitstellen möchtest, ist das ebenfalls problemlos möglich.
Häufig gestellte Fragen zur WordPress-Sicherheitscheckliste
Wie sichere ich meine WordPress-Website ab?
Die Absicherung deiner WordPress-Website beginnt mit den Grundlagen: einem sicheren Webhost, SSL-Zertifikaten, Sicherheits-Plugins und regelmäßigen Backups. Sie ist jedoch ein fortlaufender Prozess, der Folgendes erfordert: häufige Updates von WordPress und Plugins, die Überwachung deiner Aktivitätsprotokolle sowie Scans auf Malware und Sicherheitslücken.
Techniken wie die Einschränkung von Benutzerrollen und der Schutz sensibler Dateien wie wp-config.php, die wir größtenteils in unserer WordPress-Sicherheitscheckliste behandelt haben, können die Sicherheit deiner Website verbessern
Ist dein WooCommerce-Shop wirklich sicher?
Nein. Obwohl WooCommerce eine sichere Plattform ist, musst du deine Sicherheit kontinuierlich im Blick behalten, damit dein Onlineshop wirklich geschützt ist.
Wie sicher sind WordPress-Websites wirklich?
WordPress ist trotz der Tausenden von Angriffen, denen es jede Minute ausgesetzt ist, grundsätzlich eine sichere Plattform. Die tatsächliche Sicherheit hängt jedoch davon ab, wie du WordPress verwendest und wie sicher deine Plugins und Themes sind.
Wenn du beispielsweise anfällige Plugins installierst oder WordPress nicht aktualisierst, machst du deine Website weniger sicher.
Was sind die wichtigsten Schritte einer WordPress-Sicherheitscheckliste?
Zu den wichtigsten Schritten einer WordPress-Sicherheitscheckliste gehören:
Wähle einen sicheren Managed-WordPress-Host.
Verwende ein SSL-Zertifikat und ein CDN für zusätzlichen Schutz.
Aktualisiere WordPress, Themes und Plugins regelmäßig.
Verwende sichere Passwörter und die Zwei-Faktor-Authentifizierung.
Überwache Aktivitätsprotokolle und führe Malware-Scans durch.
Sichere wichtige Dateien wie wp-config.php und .htaccess.
Woran erkennst du, ob deine Website gehackt oder mit Malware infiziert wurde?
Zu den häufigsten Anzeichen dafür, dass deine Website gehackt wurde, gehören:
Langsame Performance.
Ungewöhnliche Weiterleitungen.
Unerwartete Änderungen.
Warnmeldungen von Google oder deinem Hosting-Anbieter.
Du kannst Infektionen außerdem erkennen und beheben, indem du regelmäßig Malware-Scans durchführst oder deine Aktivitätsprotokolle überwachst.
Welches ist das beste WordPress-Sicherheitsplugin?
Welches WordPress-Sicherheitsplugin ideal ist, hängt von den Anforderungen deiner Website, deinem Budget und deinem technischen Verständnis ab. Wenn du beispielsweise eine schnelle, äußerst sichere statische WordPress-Website möchtest, ist Simply Static Studio die beste Option für dich.
Damit wird WordPress praktisch unhackbar. Wenn deine Website stark auf dynamische Funktionen angewiesen ist, passt eine statische Lösung wie diese möglicherweise nicht zu dir.
Beginne noch heute mit deiner WordPress-Sicherheitscheckliste
Damit hast du es geschafft. Eine klare WordPress-Sicherheitscheckliste hilft dir, die Sicherheit deiner Website im Blick zu behalten und häufige Sicherheitsprobleme zu beseitigen.
Hier ist eine kurze Zusammenfassung unserer WordPress-Sicherheitscheckliste, mit der du deine Website 2025 absicherst:
- Aktualisiere den WordPress-Kern, Themes und Plugins.
- Verwende sichere Passwörter und aktiviere die Zwei-Faktor-Authentifizierung für alle Benutzerkonten.
- Sichere deinen WordPress-Adminbereich und deine Anmeldeseite.
- Führe regelmäßig Malware- und Schwachstellenscans durch, um verdächtige Aktivitäten zu erkennen.
- Verwende einen statischen WordPress-Host wie Simply Static Studio.
Wenn du diese Schritte befolgst, kannst du das Risiko von Hacks, Datendiebstahl, Spam, Umsatzeinbußen, Malware und ähnlichen Problemen deutlich reduzieren.
Deine WordPress-Website mit Simply Static Studio statisch zu machen, ist die sicherste Methode, sie zu schützen. Dabei werden die WordPress-Datenbank und andere Abhängigkeiten entfernt, wodurch deine Website praktisch unhackbar wird.
Du verwendest WordPress weiterhin wie gewohnt, erstellst, migrierst, verwaltest und stellst deine Websites jedoch auf der Studio-Plattform bereit – ohne Wartungsaufwand und mit schnellerer Performance.
Inhaltsverzeichnis