Möchten Sie sich über die wichtigsten WordPress-Sicherheitsprobleme informieren, auf die Sie achten sollten? Dieser Leitfaden zeigt Ihnen die häufigsten Risiken für WordPress-Websites und wie Sie diese beheben.
WordPress verfügt bereits im Kern über eine starke Sicherheit. Ihre Website kann jedoch weiterhin anfällig für die Zehntausenden von Angriffen sein, denen sie jede Minute ausgesetzt ist, wenn Sie Updates, Wartung oder wichtige WordPress-Sicherheitspraktiken vernachlässigen.
In diesem Leitfaden erklären wir jedes WordPress-Sicherheitsproblem, wie groß die jeweilige Sicherheitsbedrohung ist und wie Sie Ihre Website, Daten und Kunden schützen können.
Welche Sicherheitsprobleme gibt es bei WordPress?
Bevor wir beginnen, finden Sie hier eine kurze Übersicht über die häufigsten WordPress-Sicherheitsprobleme, die wir behandeln werden:
| WordPress-Sicherheitsprobleme | Die Sicherheitsbedrohung, die davon ausgeht | So lässt es sich beheben (mit Tools / Best Practices) |
| Verwendung schwacher Anmeldedaten | Hacker können vorhersehbare Benutzernamen oder schwache Passwörter leicht erraten. | Eindeutige Benutzernamen und starke Passwörter. Anmeldeversuche begrenzen (WPS Limit Login). |
| Keine Zwei-Faktor-Authentifizierung (2FA) | Ohne 2FA reichen gestohlene Anmeldedaten aus, damit Angreifer auf Ihre WordPress-Website zugreifen, sie übernehmen und vertrauliche Informationen stehlen können. | Aktivieren Sie für alle Benutzer eine TOTP-basierte 2FA oder Passkeys, beispielsweise mit Tools wie WP 2FA. |
| Verwendung einer veralteten WordPress-Version | Ein veralteter WordPress-Kern setzt Sie bekannten CVEs wie Malware-Einschleusung, SQLi- und XSS-Angriffen aus. | Aktivieren Sie automatische Hintergrundaktualisierungen sowohl für Hauptversionen als auch für kleinere Sicherheitsupdates. |
| Verwendung veralteter Plugins und Themes | Risiko in der Lieferkette: Ein veraltetes Plugin oder Theme kann letztlich Ihre gesamte Website beeinträchtigen. | Verwenden Sie vertrauenswürdige Plugins und WordPress-Themes, die regelmäßig aktualisiert werden. |
| Verwendung eines weniger sicheren Typs von WordPress-Host | Shared Hosting, nicht verwaltete VPS oder günstige Hoster können Ihre Website Malware, schwachen Firewalls, veraltetem PHP oder DDoS-Angriffen aussetzen. | Entscheiden Sie sich für einen sicheren verwalteten WordPress-Host. Nutzen Sie Simply Static Studio, um die Sicherheit Ihrer WordPress-Website lückenlos abzusichern. |
| Vergabe ungeeigneter Datei-Berechtigungen | Zu großzügige Dateiberechtigungen und offene Verzeichnisauflistungen machen es einfach, Ihre Website zu kartieren, Dateien zu ändern oder bösartigen Code einzuschleusen. | Vergeben Sie sichere Dateiberechtigungen und deaktivieren Sie Verzeichnisauflistungen. |
| Offenlassen der wp-config.php-Datei | Wenn diese Datei offengelegt wird, können Angreifer auf Ihre Datenbank, Anmeldedaten und Authentifizierungsschlüssel zugreifen. | Verschieben Sie wp-config.php oberhalb des Web-Roots. |
| Verwendung eines schwachen HTTPS/SSL | Ohne TLS kann der gesamte Website-Traffic abgefangen werden. Suchmaschinen markieren die Website möglicherweise als unsicher, was der SEO schadet. | Installieren oder erneuern Sie SSL-Zertifikate von vertrauenswürdigen Anbietern wie Let’s Encrypt. |
| Beibehaltung inaktiver Benutzerkonten | Alte oder nicht verwendete Konten, insbesondere mit schwachen Passwörtern, können ausgenutzt werden. | Identifizieren Sie inaktive Benutzer und übertragen Sie den Besitz ihrer Inhalte auf einen anderen aktiven Benutzer. |
| Installation schlecht programmierter Plugins und Themes | Plugins oder Themes mit fehlerhaftem Code können Ihre Website SQL-Injection-, Cross-Site-Scripting-(XSS)- und bösartigen Skriptangriffen aussetzen. | Verwenden Sie von WordPress vertrauenswürdige Plugins und Themes mit optimiertem Code. |
| Fehlende Web Application Firewall (WAF) | Ohne eine WAF können Bots, Brute-Force-Angriffe und bösartige Anfragen ungehindert Ihre Website erreichen. | Die meisten verwalteten Hoster und statischen WordPress-Hosts wie Simply Static Studio können dies für Sie übernehmen. |
| Unsachgemäßer Umgang mit sensiblen Daten | Das Speichern oder Offenlegen von Kundenkonten, Bestellungen oder Zahlungsinformationen ohne angemessenen Schutz erhöht das Risiko von Diebstahl, Betrug und regulatorischen Strafen. | Implementieren Sie eine strenge Verwaltung von Benutzerrollen und Passwörtern. |
Im Folgenden finden Sie häufige WordPress-Sicherheitsprobleme, die Sie kennen sollten.
1. Verwendung schwacher Anmeldedaten
Schwache Passwörter sind leicht vorherzusagen. Die meisten Hacker verwenden automatisierte Tools, die in Sekundenschnelle Tausende gängiger Passwörter und Muster testen können. Wenn Ihr Passwort kurz oder einfach ist oder auf persönlichen Informationen basiert, ist es nicht stark genug.
Sobald sie Zugriff haben, können Angreifer:
- Ihr Administratorkonto übernehmen.
- Malware installieren, Kundendaten stehlen oder Website-Inhalte ändern.
- Sie aus Ihrer eigenen Website aussperren.
Wie schützen Sie Ihre Anmeldeseite vor unbefugtem Zugriff?
Der beste Weg, Ihre Website vor unbefugtem Zugriff zu schützen, besteht darin:
- Starke und eindeutige Passwörter für alle Konten zu verwenden. Passwortmanager wie 1Password oder Bitwarden können dies erleichtern.
- Den standardmäßigen Benutzernamen „admin“ zu vermeiden. Verwenden Sie stattdessen Ihre E-Mail-Adresse oder einen benutzerdefinierten Login-Slug.
- Anmeldeversuche auf Ihrer Anmeldeseite zu begrenzen, indem Sie Plugins wie Limit Login Attempts Reloaded oder WPS Limit Login verwenden.
Ein starkes Passwort, einen eindeutigen Benutzernamen und ein Plugin zur Begrenzung von Anmeldeversuchen zu verwenden, verhindert letztlich Brute-Force-Angriffe.
2. Keine Zwei-Faktor-Authentifizierung (2FA)
Der größte Sicherheitsfehler, den Sie heute machen können, ist der Verzicht auf 2FA. Warum? Weil Passwörter allein nicht mehr ausreichen. Wenn ein Hacker Ihr Passwort stiehlt oder errät, kann er sich sofort anmelden, sofern es keinen zweiten Verifizierungsschritt gibt. Genau das leistet 2FA: Es fügt eine zusätzliche Schutzebene hinzu, die nur Sie erfüllen können.
Zu den beliebtesten 2FA-Plugins, die Sie verwenden können, gehören:
Nicht alle 2FA-Methoden sind gleich sicher. Vermeiden Sie nach Möglichkeit E-Mail- oder SMS-Codes, da diese leicht abgefangen oder umgeleitet werden können. Verwenden Sie stattdessen Tools, die TOTP (Time-Based One-Time Passwords) unterstützen. TOTPs sind in der Regel deutlich sicherer, da sie Codes lokal auf Ihrem Gerät generieren und weniger anfällig für Phishing sind.
3. Betrieb mit einer veralteten WordPress-Version
Wussten Sie, dass 61 % der gehackten WordPress-Websites mit veralteter Software betrieben wurden? Dieses Risiko gehen Websitebetreiber ein, wenn sie Updates überspringen.
WordPress veröffentlicht in der Regel zwei bis drei große Updates pro Jahr, die wichtige Sicherheitsupdates enthalten. Dazwischen erhalten Sie außerdem kleinere Wartungsupdates, die Fehler beheben, die Leistung verbessern und neu entdeckte Sicherheitslücken schließen.
Wenn Sie diese regelmäßigen Updates ignorieren, lassen Sie Ihre Website im Grunde für bekannte Exploits offen. Viele dieser Sicherheitslücken werden sogar öffentlich in Datenbanken wie CVE (Common Vulnerabilities and Exposures) aufgeführt.
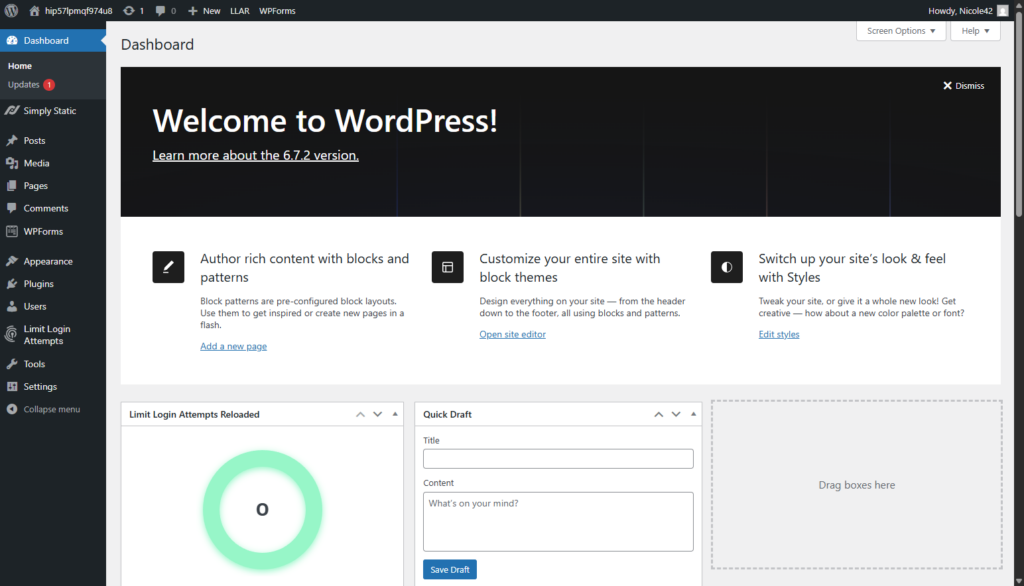
So bleiben Sie auf dem neuesten Stand:
Updates mögen nach Routine klingen, aber sie gehören zu den einfachsten und effektivsten Maßnahmen, um Ihre Website zu schützen.
Aktivieren Sie dazu automatische Updates in Ihrem WordPress-Dashboard. Sobald WordPress ein neues Update veröffentlicht, werden Ihre WordPress-Kerndateien automatisch auf die neueste Version aktualisiert.
Kurzer Tipp: Abonnieren Sie WordPress-Versionshinweise oder Sicherheits-Feeds, damit Sie keine wichtigen Ankündigungen zu Patches verpassen.
4. Verwendung veralteter Plugins und WordPress-Themes
Wenn sich veraltete Plugins oder Themes auf Ihrer WordPress-Website befinden, haben Sie eine Schwachstelle.
Genau wie WordPress selbst sind Plugins und Themes softwarebasierte, mit Code erstellte Komponenten und benötigen regelmäßige Updates. Das bedeutet, dass sie von ihren Entwicklern aktiv gepflegt und regelmäßig aktualisiert werden müssen, um Fehler zu beheben und Sicherheitslücken zu schließen.
Wenn die von Ihnen verwendeten Add-ons oder Erweiterungen nicht auf dem neuesten Stand gehalten werden, kann Ihre Website Angriffen wie SQL-Injection, Cross-Site-Scripting oder Backdoors ausgesetzt sein.
Wie prüfen Sie Ihre Website auf veraltete Plugins und Themes?
Um Ihre Website auf veraltete Plugins zu prüfen, rufen Sie die Seite „Installierte Plugins“ auf und überprüfen Sie das Datum des letzten Updates für jedes Plugin. Liegt dieses mehr als sechs Monate zurück, sollten Sie einen Ersatz in Betracht ziehen. Sehen Sie sich dabei auch die Changelogs an, um zu bestätigen, wie regelmäßig diese Sicherheits- und Wartungsupdates veröffentlicht werden.
Nebenbei bemerkt: Sicherheitslückendatenbanken wie Patchstack oder WPScan können ebenfalls dabei helfen, veraltete Plugins und Themes zu identifizieren.
So gehen Sie mit veralteten Plugins und Themes um:
- Aktualisieren Sie Plugins und Themes sofort, sobald Updates verfügbar sind.
- Aktivieren Sie automatische Updates für vertrauenswürdige Plugins und Themes.
- Ersetzen Sie Add-ons von Entwicklern, die ihre Software nicht regelmäßig pflegen oder aktualisieren.
- Löschen Sie alles, was nicht verwendet wird oder aufgegeben wurde. Nicht verwendete Plugins stellen weiterhin unnötige Sicherheitsrisiken für Ihre Website dar.
5. Verwendung eines weniger sicheren WordPress-Hostings
Ja, Shared Hosting ist günstig. Außerdem beginnen die meisten Betreiber einzelner Websites damit. Shared Hosting birgt jedoch erhebliche Sicherheitsrisiken. Da Websites auf demselben Server häufig cPanels und Datenbanken gemeinsam nutzen, kann sich Malware auf andere Websites ausbreiten, wenn eine Website infiziert wird.
Zu den weniger sicheren Arten des WordPress-Hostings gehören außerdem nicht verwaltete Virtual Private Server (VPS) oder günstige Hosting-Anbieter, denen wichtige Sicherheitsfunktionen für Websites fehlen, etwa:
- Web Application Firewalls (WAF).
- DDoS-Schutz.
- Tägliche Backups.
- Echtzeitüberwachung.
- Regelmäßige Malware-Scans.
Das Problem nicht verwalteter oder veralteter Webhoster
Bei diesen Konfigurationen müssen Sie sich um die meisten Sicherheitsmaßnahmen selbst kümmern. Schlimmer noch: Einige Hoster können möglicherweise nicht auf die neueste PHP-Version aktualisieren. Dadurch bleibt Ihre Website unnötigen Sicherheitslücken ausgesetzt, die ein sicherer WordPress-Host problemlos verhindern könnte.
Sie suchen nach einem sichereren WordPress-Host? Statt endlos zu suchen, sehen Sie sich unseren Leitfaden zum Vergleich der sieben sichersten WordPress-Hosts an.
Darunter finden Sie bekannte Namen wie WP Engine, Bluehost und SiteGround. Diese Hosting-Anbieter bieten in der Regel Managed WordPress Hosting mit integrierten Schutzmaßnahmen wie Backups, Malware-Scans und WAFs an.
Warum ist statisches WordPress-Hosting die sicherste Option?
Dennoch kann selbst der sicherste Managed-Host nicht vor jeder WordPress-Sicherheitslücke schützen. Letztlich ist eine herkömmliche WordPress-Website auf eine Datenbank, eine Login-Seite und Plugins angewiesen. Diese sind häufige Angriffsflächen für Hacker.
Hier macht Simply Static Studio die Sicherheit Ihrer WordPress-Website wirklich kugelsicher. Indem Ihre Live-Website vollständig von WordPress getrennt wird, werden diese Angriffsflächen vollständig entfernt.
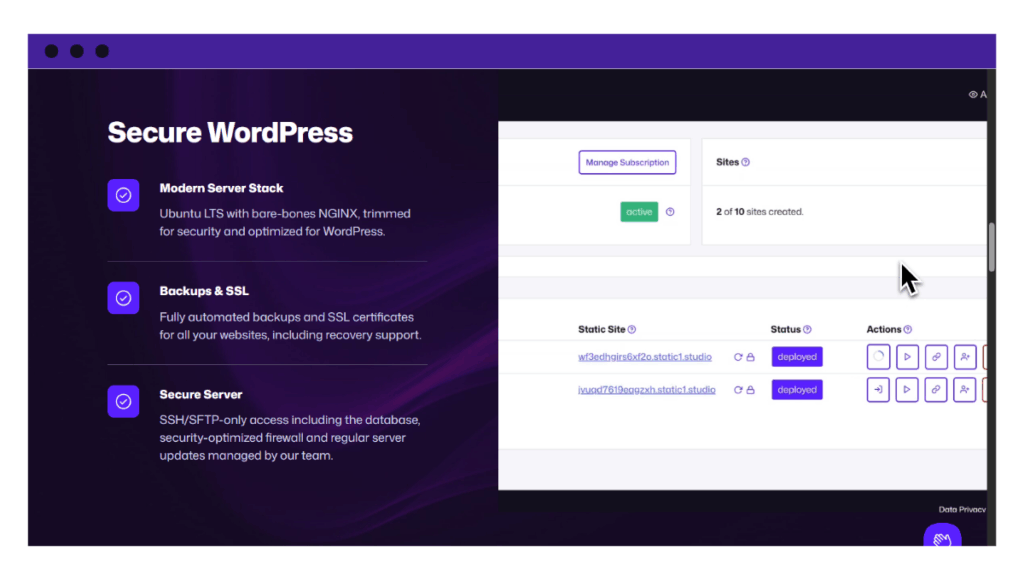
So schützt Simply Static Studio Sie
Simply Static Studio schützt Ihre Website, indem nur eine statische Version Ihrer WordPress-Website veröffentlicht wird. Sie können Ihre Website in WordPress wie gewohnt verwalten und Updates exportieren. Ihre Live-Website läuft jedoch separat auf einer vollständig verwalteten Plattform für Hosting und Deployment.
Diese vollständige Trennung bietet:
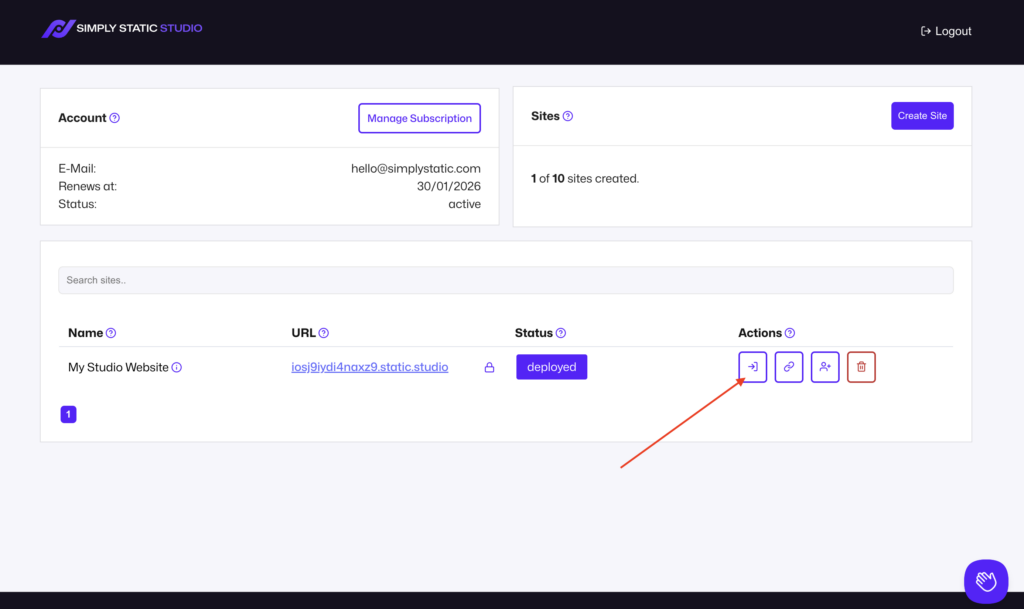
- Kein direkter Zugriff auf WordPress. Nur Sie können über ein sicheres Control Panel mit Magic Login darauf zugreifen.
- Eine isolierte Datenbank. Hacker können sie nicht erreichen, und es gibt keine PHP-Dateien, die ausgenutzt werden könnten.
- Keine WordPress-Plugin-Sicherheitslücken mehr. Plugins sind in WordPress vorhanden, aber niemals auf der öffentlichen Website, sodass Schwachstellen nicht ausgenutzt werden können.
Was in Simply Static Studio enthalten ist
Die Static-Studio-Plattform kombiniert mehrere Komponenten, um die Sicherheit Ihrer Website zu maximieren. Dazu gehören:
- Statischer Website-Generator. Ist mit unserem hauseigenen Simply Static-Plugin vorinstalliert. Dieses Plugin ist für die vollständige statische Konvertierung Ihrer WordPress-Website verantwortlich.
- Managed Hosting. Moderne Serverumgebung mit automatisierten Backups, SSL, Firewall-Schutz und sicherem Zugriff ausschließlich über SSH/SFTP, um Ihre WordPress-Umgebung zu schützen.
- Sicheres Control Panel. Damit Sie Updates, Website-Einstellungen und Benutzerzugriffe verwalten sowie passwortlose Logins einrichten können, ohne Ihr WordPress-Dashboard öffentlich zugänglich zu machen.
- Statisches Website-Hosting und schnelles CDN. Stellt Ihre Website weltweit mit hoher Geschwindigkeit und unter Berücksichtigung der Sicherheit bereit.
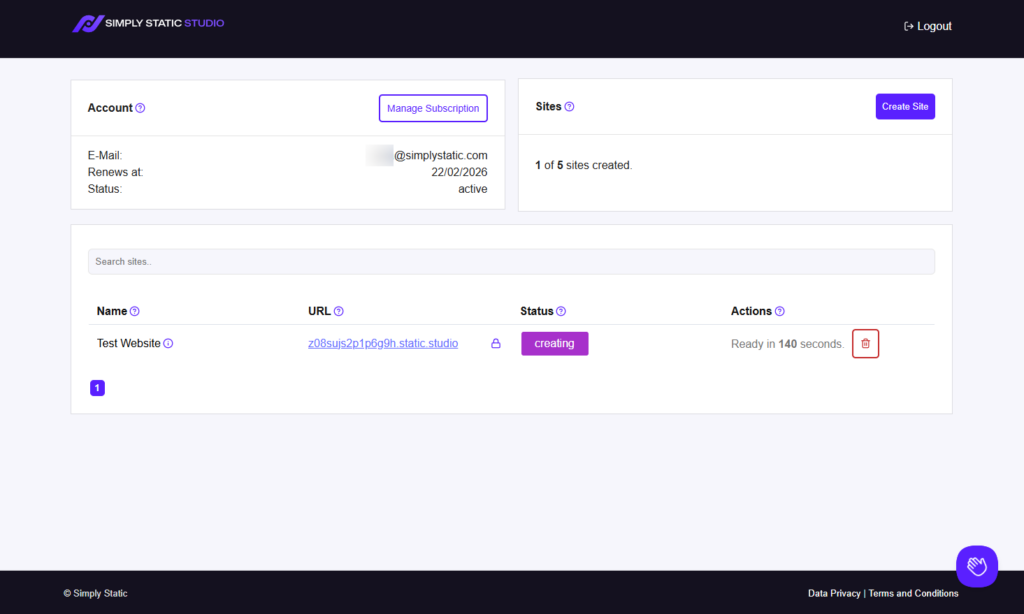
Mit diesen Komponenten macht Simply Static Studio WordPress deutlich sicherer, steigert gleichzeitig die Geschwindigkeit und reduziert den Wartungsaufwand.
6. Ungeeignete Dateiberechtigungen festlegen
Ein weiteres weit verbreitetes WordPress-Sicherheitsproblem sind ungeeignete Dateiberechtigungen. Viele Benutzer gewähren versehentlich Schreibzugriff auf Dateien oder Verzeichnisse, die geschützt sein sollten. Dadurch können Angreifer Dateien ändern, schädliche Skripte einschleusen oder sogar Hintertüren erstellen.
Offene Verzeichnisauflistungen verschlimmern die Situation zusätzlich. Sie ermöglichen es Angreifern, Ihre Ordnerstruktur einzusehen, vertrauliche Dateien zu finden oder veraltete Plugins aufzuspüren und auszunutzen.
Wie legt man Dateiberechtigungen richtig fest?
Die Behebung dieses Problems ist so einfach wie das Festlegen der richtigen Berechtigungen:
- Verzeichnisauflistung deaktivieren. Fügen Sie Options -Indexes zu Ihrer .htaccess hinzu oder konfigurieren Sie dies in Ihrem Hosting-Panel.
- Sichere Dateiberechtigungen festlegen. 644 für Dateien, 755 für Verzeichnisse; wp-config.php sollte auf 600 gesetzt werden.
- PHP als Benutzer mit den geringstmöglichen Berechtigungen ausführen, damit Skripte keine kritischen Dateien überschreiben können.
- Regelmäßig prüfen. Überprüfen Sie Verzeichnisse und Berechtigungen, um sicherzustellen, dass keine vertraulichen Dateien offengelegt werden.
Die Korrektur dieser laxen Berechtigungen verringert das Risiko eines unbefugten Zugriffs auf diese wichtigen Datenbankdateien.
7. Deine wp-config.php-Datei ungeschützt lassen
Die Datei wp-config.php enthält sensible Zugangsdaten wie Datenbankbenutzernamen und -passwörter, API-Schlüssel sowie Authentifizierungs-Salts.
Zu den häufigsten Fehlern, die die meisten Website-Betreiber machen, gehören:
- Die wp-config.php-Datei ohne Einschränkungen im Webstammverzeichnis belassen.
- Standardmäßige oder schwache Authentifizierungsschlüssel und -salts verwenden. Schwache Schlüssel erleichtern es Angreifern, Sitzungen zu kapern.
- Zugangsdaten in der Versionsverwaltung oder in öffentlichen Backups speichern.
Wenn diese Datei und die Schlüssel auf diese Weise offengelegt werden, können sich Hacker leicht vollständigen Zugriff auf deine Website verschaffen, Daten stehlen oder schädlichen Code einschleusen.
Wie sicherst du deine wp-config.php-Datei?
- Verschiebe diese Datei oberhalb des Webstammverzeichnisses, sofern deine Hosting-Konfiguration dies zulässt. Dadurch wird der öffentliche Zugriff vollständig verhindert.
- Speichere niemals Zugangsdaten in der Versionsverwaltung. So stellst du sicher, dass jedes Repository privat und sicher bleibt.
- Beschränke den Dateizugriff. Lege erneut die korrekten Dateiberechtigungen auf 600 fest und deaktiviere die Verzeichnisauflistung, um eine Offenlegung zu verhindern.
- Rotiere AUTH-/SECURE-Schlüssel und Salts regelmäßig. Generiere mithilfe des WordPress Secret Key Service neue Schlüssel, um Verschlüsselung und Authentifizierung zu stärken.
Warum sind neue Salts und Schlüssel wichtig?
Sie stärken Login-Cookies und das Hashing von Passwörtern. Dadurch wird es für Angreifer schwieriger, Sitzungen zu kapern oder Passwörter zu knacken. Durch regelmäßiges Austauschen werden außerdem alte Sitzungen ungültig, was im Falle einer Sicherheitsverletzung eine zusätzliche Schutzschicht bietet.
8. Weiterhin ungültiges oder schwaches HTTPS verwenden
Ungültiges oder schwaches HTTPS verschlüsselt sensible Daten während der Übertragung nicht ordnungsgemäß und stellt daher ein großes WordPress-Sicherheitsproblem in unserer Liste dar.
Darüber hinaus kennzeichnen Suchmaschinen Seiten mit schwachem HTTPS schnell als unsicher, was deiner SEO schaden kann. Glücklicherweise unterstützt der WordPress-Kern inzwischen moderne TLS-Standards und sichere Verbindungen standardmäßig besser.
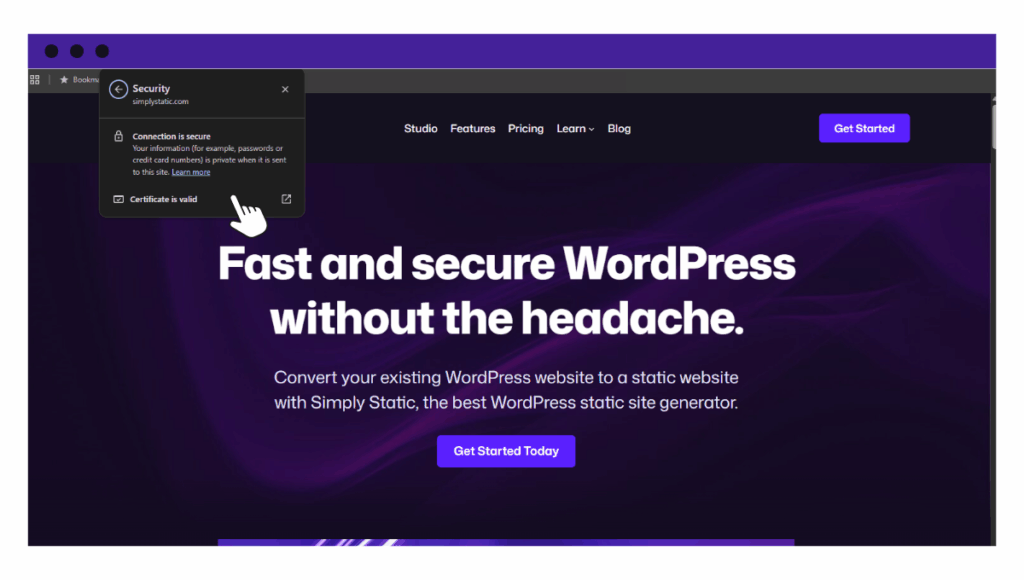
Damit du die Anforderungen erfüllst, musst du:
- Ein gültiges SSL-Zertifikat installieren oder erneuern. Let’s Encrypt funktioniert für die meisten Websites gut.
- HTTPS websiteweit erzwingen. Leite den gesamten HTTP-Datenverkehr über .htaccess, das Hosting-Panel oder ein WordPress-Sicherheits-Plugin auf HTTPS um.
- HSTS (HTTP Strict Transport Security) aktivieren. Dabei handelt es sich um einen erweiterten Sicherheits-Header, der Browser anweist, nur über HTTPS eine Verbindung zu deiner Website herzustellen – selbst wenn ein Benutzer versucht, http:// einzugeben.
Diese Schritte machen deine Website für Besucher sicherer und verhindern, dass Browser und Suchmaschinen sie als unsicher kennzeichnen.
9. Inaktive Benutzerkonten behalten
Gibt es noch alte Administrator- oder Redakteurskonten, bei denen seit Monaten keine Anmeldung mehr erfolgt ist?
Darum handelt es sich um ein WordPress-Sicherheitsproblem: Wenn eines dieser Konten ein schwaches oder wiederverwendetes Passwort verwendet, kann ein Hacker es leicht ins Visier nehmen, um in andere Benutzerkonten innerhalb deiner Website, deiner Organisation oder sogar außerhalb einzudringen.
Sobald sie Zugriff haben, könnten sie sensible Informationen stehlen, schädlichen Code einschleusen oder dich vollständig aussperren.
So verringerst du dieses Risiko
Führe diese Schritte durch, um das Risiko durch inaktive Konten zu verringern:
- Identifizieren Sie inaktive Konten auf Ihrer WordPress-Website. Ein Plugin wie WP Activity Log kann dabei helfen. Es erfasst die Benutzeraktivität, meldet inaktive Benutzer ab und beendet inaktive Sitzungen automatisch.
- Beschränken Sie das Teilen von Anmeldedaten. Das Teilen von Anmeldedaten erfolgt, wenn Benutzer ihre Zugangsdaten aus Bequemlichkeit an andere weitergeben. Dadurch steigt das Missbrauchsrisiko und die Verantwortlichkeit nimmt ab.
- Blockieren Sie wiederholte fehlgeschlagene Anmeldeversuche. Verwenden Sie Sicherheits-Plugins wie Limit Login Attempts Reloaded, Wordfence oder Sucuri, um Ihre Website zu schützen.
Wird durch das Löschen inaktiver WordPress-Benutzerkonten etwas beschädigt?
Ja, wenn Sie nicht vorsichtig sind. Durch das Löschen eines Kontos können auch die Beiträge oder Seiten des Benutzers entfernt werden, sofern Sie die Inhalte nicht einem anderen aktiven Benutzer zuweisen. Beachten Sie, dass dadurch der Name des Autors und das Gravatar-Bild (falls verwendet) geändert werden.
10. Schlecht programmierte Plugins und Themes installieren
Wenn Sie schlecht programmierte WordPress-Plugins und -Themes installieren und verwenden, setzen Sie Ihre Website im Grunde den folgenden Risiken aus:
- SQL-Injection.
- Cross-Site-Scripting (XSS).
Diese Angriffe treten in der Regel auf, wenn ein Plugin oder Theme Benutzereingaben nicht validiert oder Ausgaben nicht ordnungsgemäß maskiert. Dadurch können Angreifer schädlichen Code einschleusen und ausführen, vertrauliche Informationen stehlen oder die Kontrolle über Ihre WordPress-Website übernehmen.
So vermeiden Sie schlecht programmierte Plugins und Themes
Sie können dieses Risiko reduzieren, indem Sie:
- Plugins und Themes auswählen, die aktiv gepflegt und aktualisiert werden.
- Add-ons bevorzugen, die sichere Programmierpraktiken befolgen und Sicherheitslücken schnell beheben.
- Alle Benutzereingaben in individuellem Code bereinigen, validieren und maskieren.
- Eine WAF hinzufügen, um gängige Angriffsmuster zu blockieren und virtuelles Patchen zu ermöglichen.
11. Eine Web Application Firewall (WAF) fehlt
Eine WAF schützt Ihre WordPress-Website, indem sie schädlichen Datenverkehr herausfiltert, bevor er Ihre Website überhaupt erreicht. Sie kann Bots stoppen, wiederholte Anmeldeversuche blockieren und Angriffe wie SQL-Injection oder XSS verhindern. Im Wesentlichen fungiert sie als virtueller Schutzschild um Ihre Website.
Selbst grundlegende WAF-Konfigurationen können:
- Brute-Force-Anmeldeversuche blockieren.
- Verdächtigen oder automatisierten Bot-Datenverkehr herausfiltern.
- Anfragen begrenzen, um DDoS-Überlastungen zu verhindern.
- Virtuelle Patches für Sicherheitslücken in Plugins oder Themes anwenden.
So richten Sie sie ein
So richten Sie eine WAF ein:
- Aktivieren Sie eine WAF über Ihren Hosting-Anbieter oder ein CDN. Die meisten verwalteten WordPress-Hoster bieten dies standardmäßig an.
- Fügen Sie benutzerdefinierte Regeln für sensible Endpunkte wie /wp-login.php, /xmlrpc.php oder admin-ajax.php hinzu.
- Überwachen Sie Fehlalarme und passen Sie die Regeln bei Bedarf an.
Möchten Sie all diesen Serverproblemen von vornherein aus dem Weg gehen?
Wenn du Simply Static Studio verwendest, musst du dir keine Gedanken über Sicherheitseinstellungen auf Serverebene und andere technische Serverkonfigurationen machen, da diese für dich übernommen werden. Außerdem verfügt es standardmäßig über eine Zero-Trust-Firewall, die deine Website schützt.
12. Der falsche Umgang mit sensiblen Daten auf deiner Website
Nehmen wir an, du betreibst eine Mitglieder-Website oder einen E-Commerce-Shop.
Es gibt kaum etwas, das ein Hacker lieber tun würde, als an deine Bestellungen, Kontoinformationen und Zahlungsdaten zu gelangen. Dabei handelt es sich um äußerst wertvolle Daten, und bereits eine kleine Sicherheitslücke kann zu Datendiebstahl, schädlichen Skripten oder Compliance-Problemen führen.
So schützt du sensible Daten:
- Du kannst den Zugriff auf deine Website nach Benutzerrolle beschränken. Gib Benutzern nur die Berechtigungen, die sie tatsächlich benötigen.
- Verschlüssele sensible Daten nach Möglichkeit und lösche veraltete Informationen regelmäßig.
- Sichere Checkout-Seiten mit HTTPS und starken SSL-Zertifikaten ab.
- Füge Maßnahmen gegen Betrug und Sicherheits-Header hinzu, um nicht autorisierte Transaktionen zu verhindern.
Kurz gesagt: Gehe sorgfältig mit sensiblen Informationen um. Verschlüssele sie, beschränke den Zugriff und überprüfe regelmäßig deine Speicherpraktiken, um das Risiko von Datenschutzverletzungen zu verringern.
Bekämpfe WordPress-Sicherheitsprobleme noch heute
WordPress ist das am häufigsten angegriffene CMS. Wenn du die häufigsten Sicherheitsprobleme und Schwachstellen kennst, die Hacker ausnutzen, ist das der erste Schritt, um deine WordPress-Website zu schützen.
Zu den häufigsten WordPress-Sicherheitsproblemen, die wir behandelt haben, gehören:
- Die Verwendung schwacher Anmeldedaten oder eine fehlende Zwei-Faktor-Authentifizierung.
- Veraltete WordPress-Kernsoftware, Plugins und Themes.
- Ungeeignete Dateiberechtigungen und öffentlich zugängliche wp-config.php-Dateien.
- Inaktive Benutzerkonten und schlecht programmierte Plugins oder Themes.
- Die Verwendung weniger sicherer WordPress-Hosts wie Shared Hosting oder nicht verwaltetem VPS-/Dedicated-Hosting.
Der sicherste Weg, deine WordPress-Website zu schützen, ist Simply Static Studio. Es trennt deine Live-Website vollständig von WordPress. Dadurch werden häufige Angriffsflächen entfernt, die Hacker gerne ausnutzen, etwa deine WordPress-Datenbank, Anmeldeseiten und PHP-Dateien.
Die Plattform kümmert sich außerdem effektiv um SSL, Firewalls und Hosting. So kannst du dich auf die geschäftlichen Aspekte konzentrieren – nicht auf Serverprobleme und technische Konfigurationen.
Inhaltsverzeichnis